O colega de IA do analista de fraudes: detectando fraudes em telecomunicações em tempo real em uma única plataforma
Aumentando sua primeira linha de defesa com conhecimento, ferramentas e contexto.
por Razi Bayati e Anthony Melnick
- À medida que fraudadores usam IA agêntica para atacar na velocidade de máquinas, equipes de defesa precisam acelerar o tempo de resposta usando colegas de trabalho de IA. Além disso, a telemetria de rede em tempo real pode ser usada como sinal de fraude para aprimorar os modelos de detecção de fraudes.
- O Databricks unifica a pilha de detecção de fraudes em uma única plataforma: o Lakebase elimina a divisão analítica e transacional para uma sincronização de dados mais rápida, o Databricks Apps impulsiona uma bancada personalizada de gestão de casos, e o Genie, como um colega de trabalho de IA, oferece consultas em linguagem natural sobre dados de fraude governados; essa pilha unificada ajuda a equipe de detecção a atuar com mais eficiência contra fraudadores.
- Nosso Telecom Fraud Prevention Solution Accelerator implanta todo esse pipeline, mecanismo de risco, bancada de trabalho e agente de investigação de IA no seu workspace via Databricks Asset Bundles, adaptável a outros setores.
Contexto
De acordo com a pesquisa de 2025 da Communications Fraud Control Association, as perdas com fraudes de telecomunicações subiram para US$ 41,82 bilhões1, e a economia global da fraude está crescendo rápido: apenas os consumidores dos EUA relataram ter perdido mais de US$ 12,5 bilhões devido a fraudes em 2024, um aumento de 25% em um único ano2. As violações de dados também estão ficando mais caras; o custo médio global de uma violação de dados atingiu um recorde de US$ 4,88 milhões em 20243. Cada dólar de fraude custa a uma operadora cerca de 3,4 vezes mais quando são contabilizados estornos, custos de substituição e as despesas operacionais para investigá-la.
Uma conta de telecomunicação não é mais apenas um plano de telefone. Ela é a porta de entrada para muitos ativos de um assinante: aplicativos bancários fazem autenticação por meio do número de telefone, redefinições de senha passam por ela e códigos de autenticação de dois fatores chegam nela. Consequentemente, quando um fraudador compromete uma conta por phishing, engenharia social ou usando credenciais de uma violação antiga, o tempo corre rápido. Em poucos minutos, ele pode executar uma troca de SIM (SIM swap), alterar o endereço de cobrança, pedir dispositivos caros e se mover para contas financeiras vinculadas, muitas vezes antes que a vítima ou a operadora percebam qualquer coisa. Enquanto isso, a equipe de fraude ainda está esperando a conclusão do processamento em lote da noite anterior.
Essa dicotomia, a fraude se movendo na velocidade da máquina enquanto a detecção se move na velocidade do lote, é o obstáculo. Para uma equipe executiva, a fraude não é uma mera nota de rodapé de segurança. É vazamento de receita, exposição regulatória, aumento no churn e uma taxa operacional que raramente aparece de forma clara em um relatório de perdas. Todos os principais tipos de fraude têm sucesso por um destes três motivos:
- Ela cria uma assinatura de dados que não foi detectada a tempo
- Ela explora lacunas entre sistemas que não se comunicam
- Ou ela prospera no atraso do processamento em lote.
Aqui está a nova perspectiva que consideramos mais importante: todos os três são problemas de arquitetura de dados que podem ser resolvidos com uma fundação de dados unificada, em tempo real e governada.
Defendendo o negócio
Os ataques de sequestro de conta e troca de SIM aumentaram 240% em 2024 na Austrália, com base na Stockhead, e cerca de 90% deles agora ocorrem sem qualquer contato com a vítima real. A solicitação do fraudador simplesmente parece legítima. A fraude do tipo International Revenue Share Fraud injeta de US$ 4 a 7 bilhões por ano em números de tarifa sobretaxada, parecendo tráfego normal. A fraude por bypass de SIM box (~US$ 3,1 bi/ano) se esconde dentro de padrões de chamada que parecem rotineiros1.
Em quase todos os casos, o sinal que detectaria essa fraude já existe — ele só está dividido entre seis ou sete sistemas (CDRs, CRM, faturamento, dispositivo/SIM, rede, logs de canais digitais) que não compartilham uma única interface de consulta. Frequentemente, tipos de fraude sofisticados são processados em lotes noturnos quando a janela de ataque é medida em minutos, enquanto fraudes mais simples, como spoofing, podem ser capturadas em tempo real.
O custo humano dessa fragmentação agrava o financeiro. Sistemas rígidos baseados em regras inundam os analistas com falsos positivos, de modo que as equipes de fraude passam horas investigando alterações de conta benignas, enquanto os ataques sofisticados executados na velocidade da máquina passam despercebidos. É um ciclo desolador: analistas afogados em alertas, ameaças reais não detectadas, perdas aumentando.
Por que a arquitetura antiga não consegue acompanhar
A maioria das operadoras investiu pesado em sistemas de gestão de fraudes que bloqueiam com sucesso os padrões de ataque conhecidos e bem compreendidos, e esses sistemas estão economizando dinheiro real hoje. A oportunidade não é arrancá-los, é aprimorá-los. Mas a fraude é um jogo adversarial, não estático — cada padrão que um modelo aprende a capturar é um padrão em que os fraudadores estão trabalhando ativamente para burlar, e eles fazem isso rápido. As lacunas aparecem exatamente naquilo para o qual os motores de fraude existentes nunca foram criados: correlação entre canais, modelagem comportamental, emulação de dispositivos e padrões de fraude que evoluem mais rápido do que um ciclo de alteração de regras consegue acompanhar. Essas lacunas remontam à arquitetura, não ao esforço — e uma arquitetura que não se move na velocidade do adversário é uma arquitetura que já está para trás.
O ponto em comum em qualquer sistema antifraude é que ele sofrerá desvio adversarial, e isso acontecerá no ritmo do fraudador, não no seu. No momento em que um fraudador é pego, ele muda de comportamento imediatamente — sem atrasos, sem prazo de tolerância. Isso significa que a revocação de qualquer modelo implantado começa a se degradar imediatamente, às vezes em até 24 horas. Nesse ambiente, estar desatualizado não é uma pequena ineficiência, é a diferença entre um modelo que captura fraudes e um que está efetivamente cego para elas. Não existe isso de "bom o suficiente por enquanto" — um sistema de detecção é tão bom quanto sua última atualização, e a agilidade do ciclo de monitoramento, ajuste e reimplantação não é um diferencial, é o jogo inteiro.
É exatamente aqui que a maioria das operações de fraude perde a corrida. O padrão típico: um sistema operacional (OLTP) lida com transações em tempo real, enquanto um sistema analítico separado (OLAP) abriga a inteligência real — o contexto, as consultas históricas, os modelos de fraude, os painéis que os cientistas de dados refinam todos os dias. O problema é que o motor de risco em tempo real não consegue acessar esse ambiente analítico rápido o suficiente no momento da decisão. As equipes precisam recorrer a um processo de sincronização lento e dispendioso: rotinas em lote agendadas que copiam dados "gold" finalizados (features construídas, pontuações do modelo, sinais de risco) do warehouse OLAP de volta para o banco de dados operacional.
Essa cópia é o gargalo, e em um mundo de desvio adversarial, os gargalos são onde você perde. O armazenamento operacional está sempre trabalhando com um snapshot desatualizado — e o desatualizado se acumula rapidamente quando seu adversário muda ativamente de comportamento hora a hora. O pipeline é frágil (uma mudança de esquema no upstream o quebra), caro para manter e, o pior de tudo, lento para reparar; cada hora parado é uma hora em que seu motor de decisão roda com a inteligência de ontem contra o ataque de hoje. Os modelos e o contexto que tornam a detecção inteligente acabam isolados a um salto de distância do motor de decisão, exatamente quando a velocidade é mais importante.
Coloque um agente de IA no topo e ele herdará essa mesma lacuna, só que com riscos maiores: ou ele raciocina sem o contexto rico de OLAP necessário — rápido, mas cego — ou você copia dados gold confidenciais para alcançá-lo, trocando governança por acesso. Nenhuma das opções se sustenta contra um adversário que já seguiu em frente no momento em que sua arquitetura consegue se atualizar.
Como a Databricks resolve isso
A solução precisa atacar o gargalo real: o salto entre onde a inteligência reside e onde as decisões são tomadas. O Lakebase, nosso mecanismo Postgres gerenciado e integrado ao ambiente unificado, elimina completamente a divisão tradicional entre OLTP e OLAP. As tabelas Gold no lakehouse são sincronizadas continuamente no Lakebase, oferecendo ao motor de pontuação em tempo real uma busca de features em nível de submilissegundos — junto aos mesmos modelos analíticos que os geraram. Não há nenhum job em lote entre o motor de decisão e a inteligência necessária, o que significa nenhum snapshot desatualizado e nenhum pipeline frágil esperando para quebrar na próxima mudança de esquema. Quando um modelo começa a sofrer desvio, a correção se propaga na velocidade que o desvio exige, e não na velocidade da próxima sincronização agendada.
Enquanto isso, nossa plataforma de agentes e o Genie permitem que analistas analisem incidentes históricos, sintetizem playbooks operacionais e automatizem trabalhos investigativos complexos — fechando o ciclo de monitoramento, ajuste e reimplantação mais rápido, para que a lacuna entre "fraudador muda de comportamento" e "modelo se adapta" diminua de dias para algo muito próximo do tempo real. Com o Databricks Apps, as equipes podem implantar rapidamente ferramentas operacionais personalizadas nessa mesma arquitetura unificada, em vez de esperar por um ciclo de desenvolvimento separado toda vez que um novo padrão de fraude exigir uma nova ferramenta.
E por se tratar de uma única arquitetura em vez de dois sistemas costurados, um agente de IA criado sobre ela não enfrenta o dilema anterior entre raciocinar com um contexto rico e preservar a governança. Um único plano no Unity Catalog gerencia governança, linhagem e segurança desde a ingestão de dados brutos de rede até a decisão de transação em tempo real — assim, velocidade e controle deixam de ser opostos. Os líderes de conformidade obtêm linhagem completa, enquanto as equipes de engenharia contam com uma arquitetura que realmente consegue acompanhar o ritmo de um adversário que não fica esperando.

O que construímos: acelerador de solução
A Databricks criou um Acelerador de Solução para fraudes em telecomunicações, cobrindo todo o ciclo de vida, desde dados brutos até uma fila de analistas e o painel executivo.
O pipeline. A solução inclui um pipeline com uma arquitetura medalhão (Bronze → Silver → Gold) que gera dados realistas de transações, dispositivos e Call Detail Record de rede em escala.
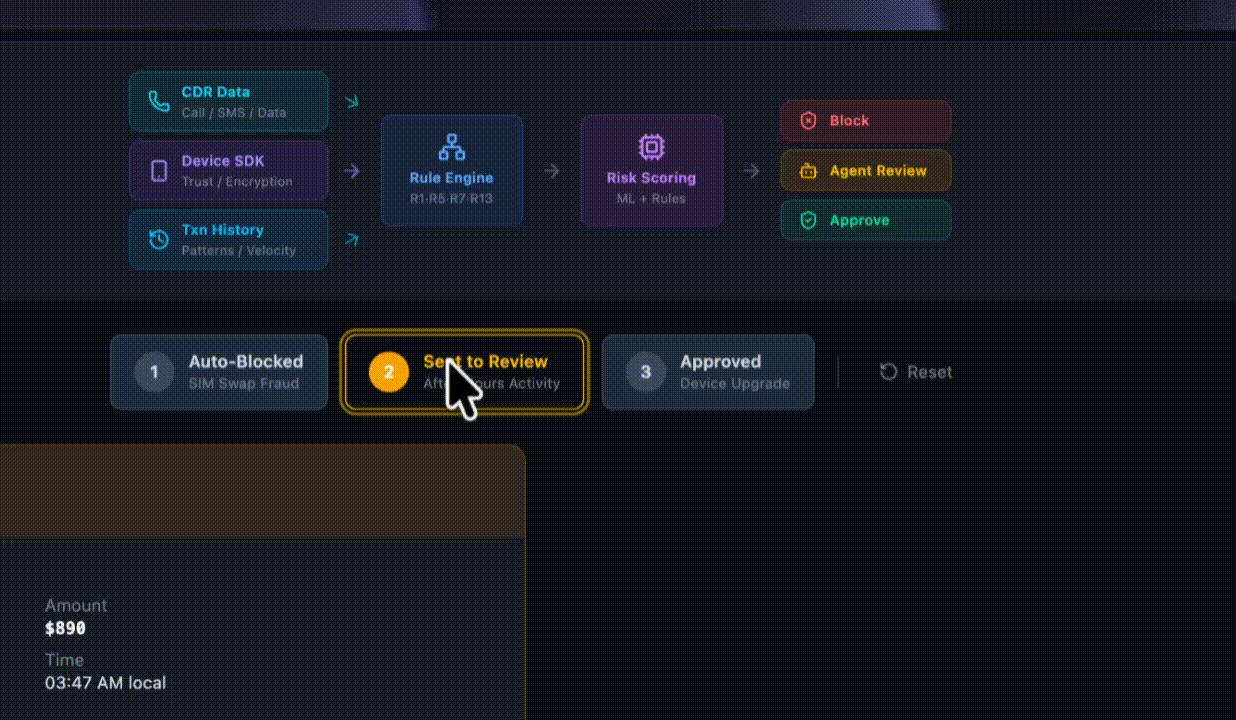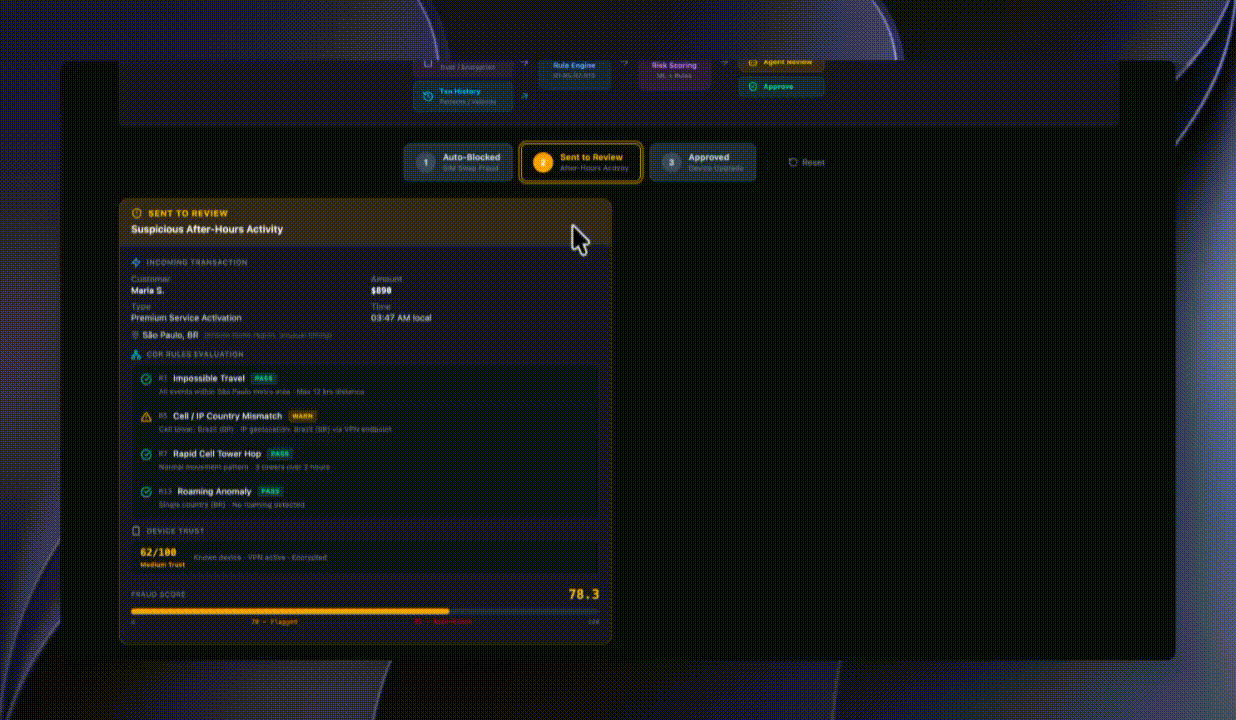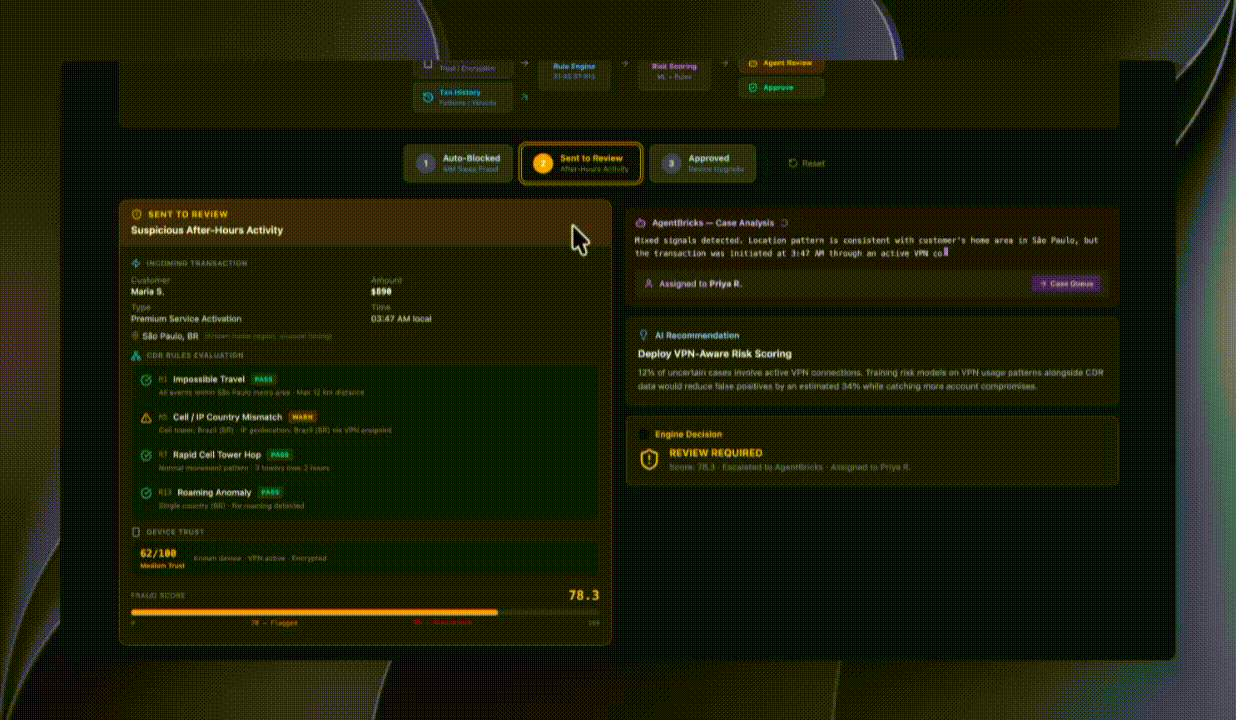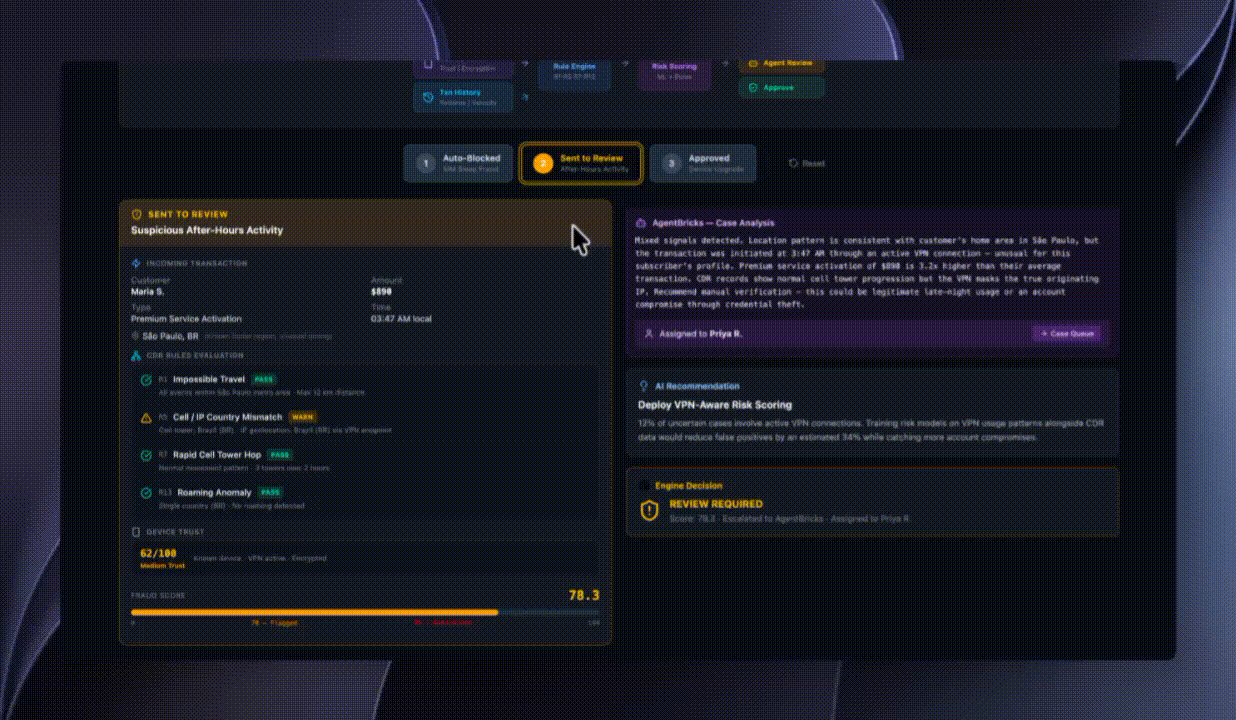
Além disso, um mecanismo de risco avalia cada transação com base em regras como viagem impossível, divergência de célula/IP, trocas rápidas de torre celular, anomalias de roaming e emulação de dispositivo — a mesma categoria de sinais que detecta fraudes de SIM box e SIM-swap em produção. Os limites de pontuação direcionam as transações para um dos três resultados: aprovação automática, fila para revisão do analista ou bloqueio automático.

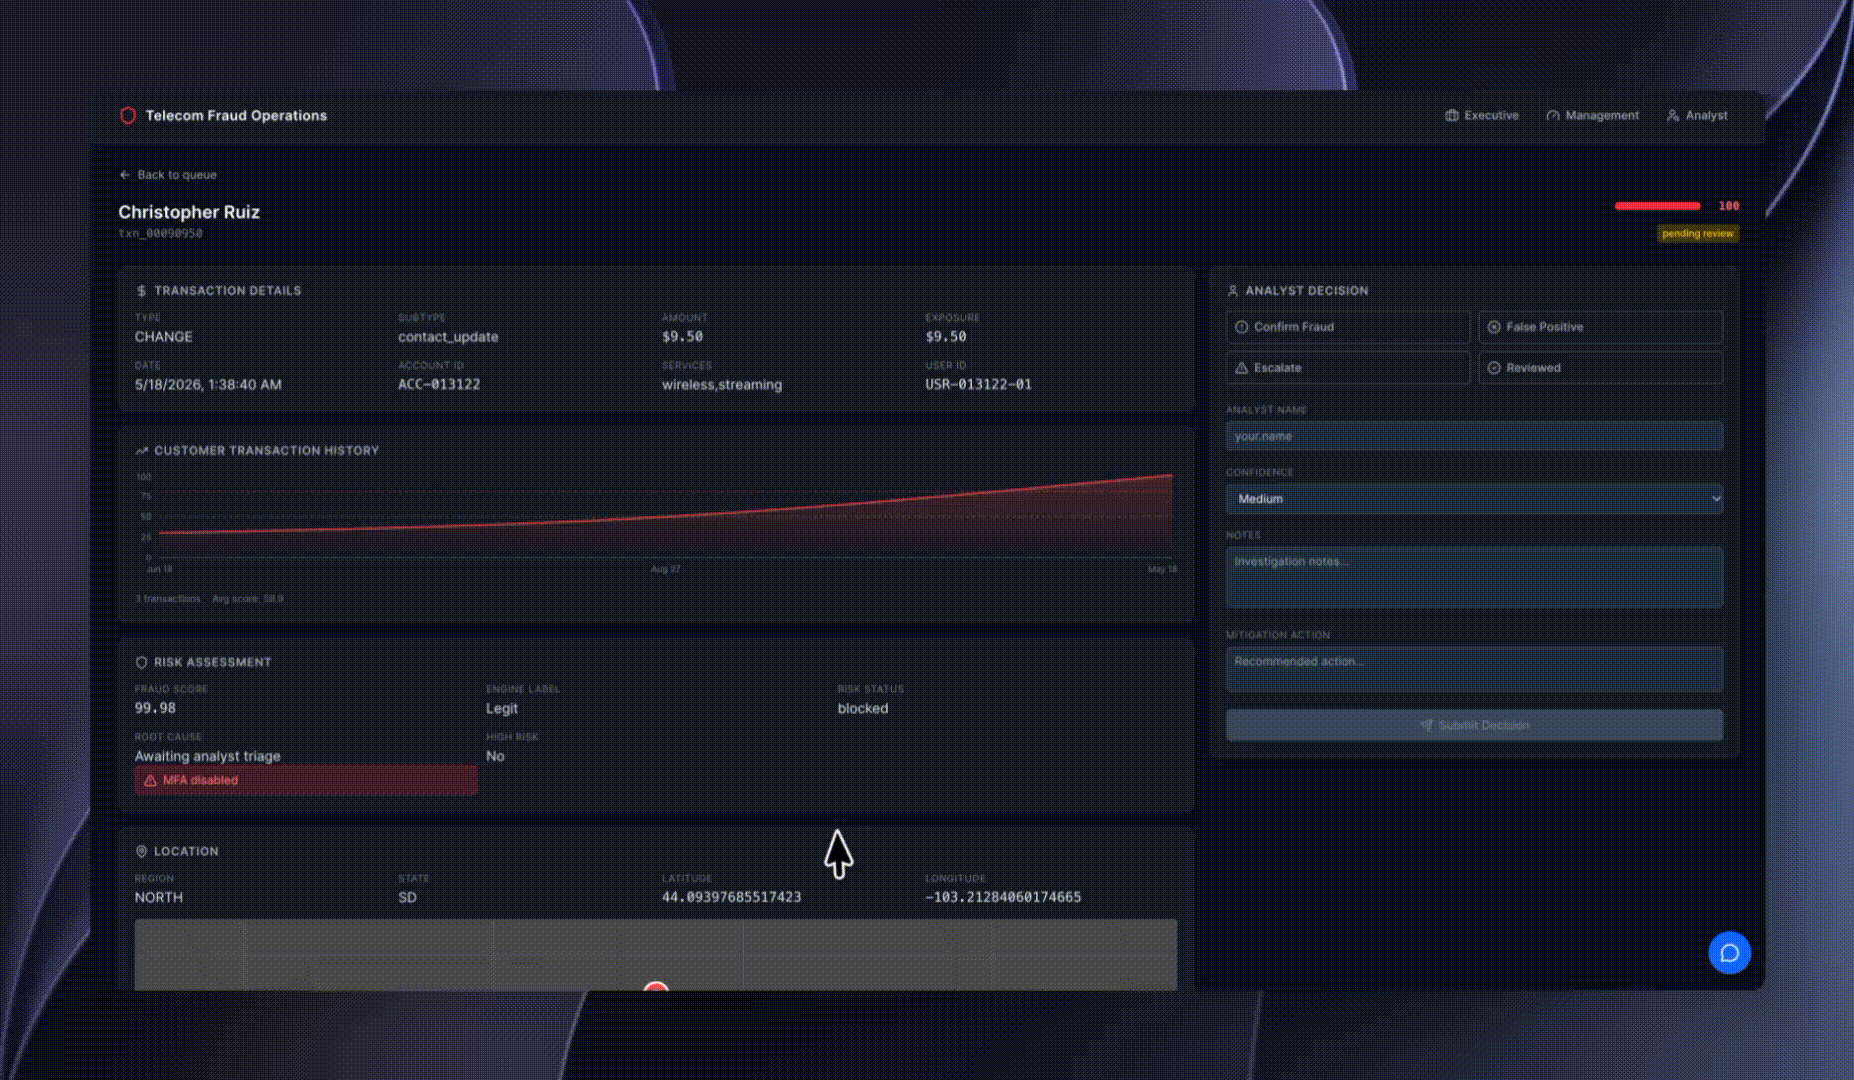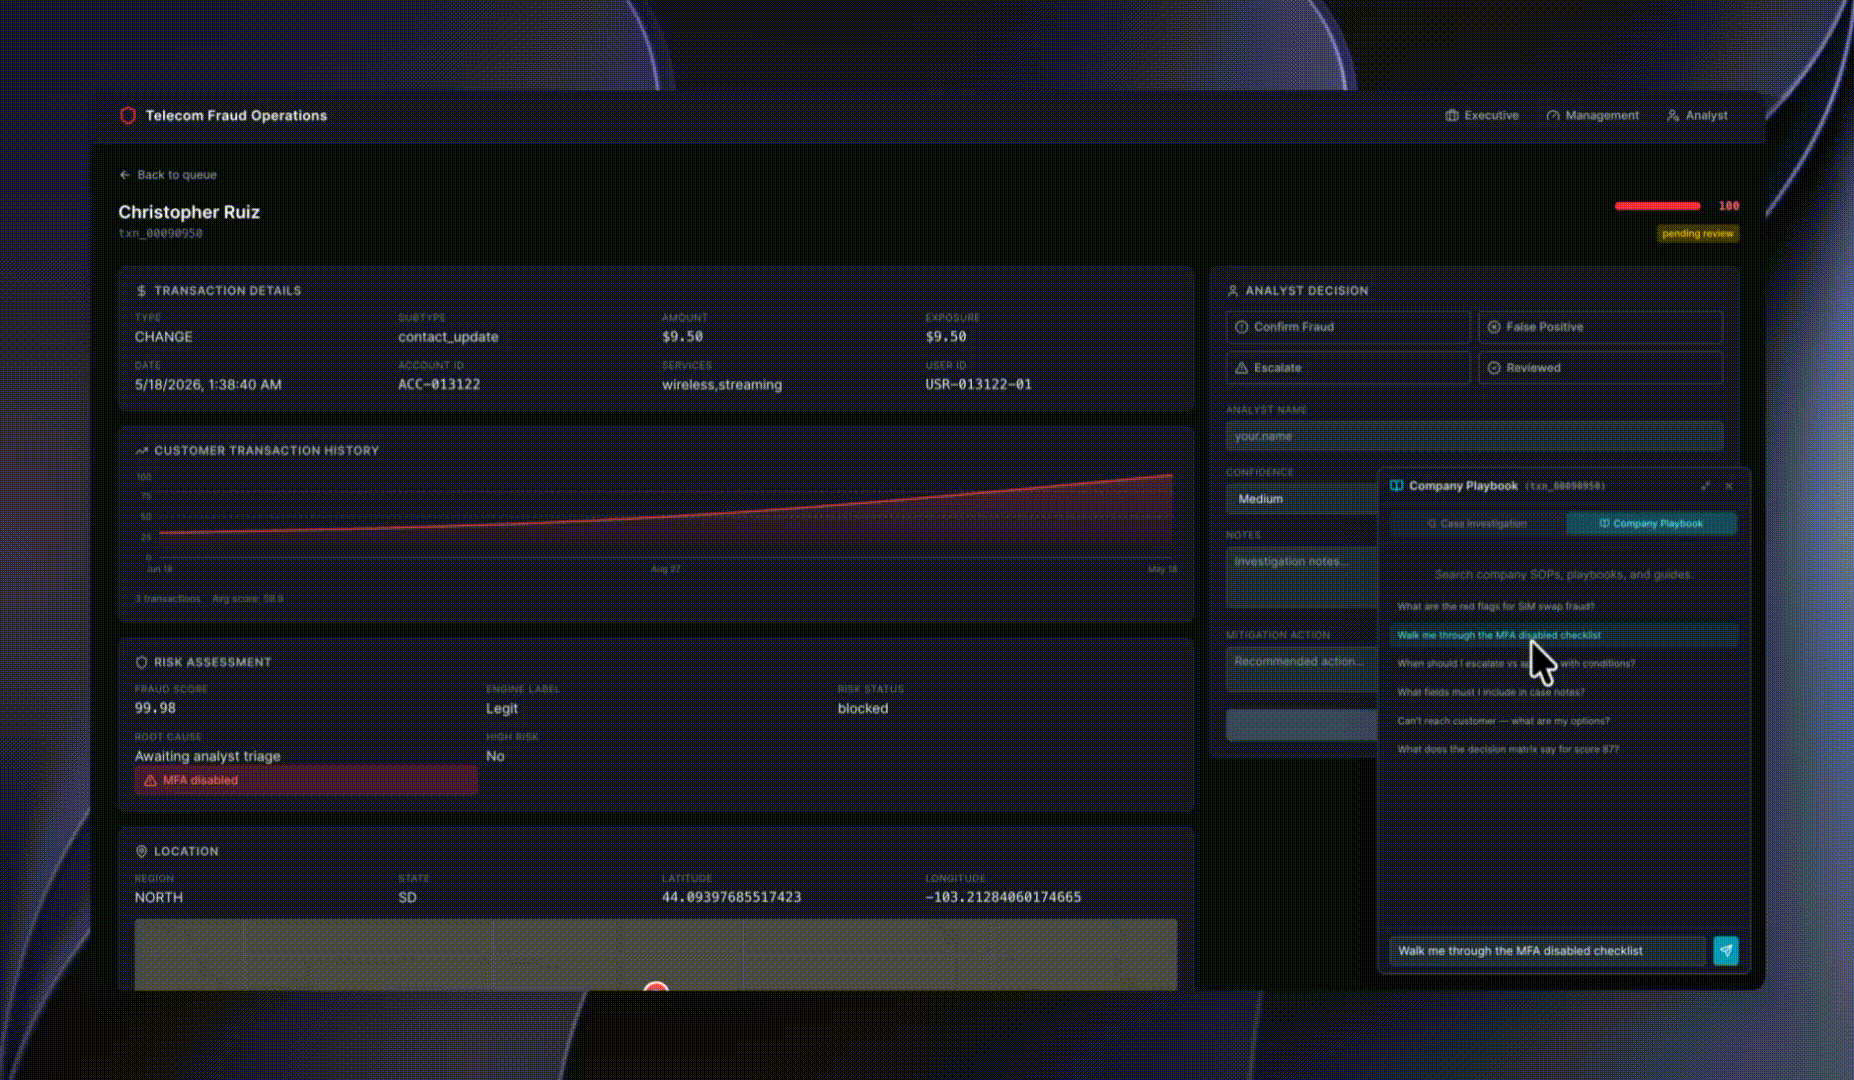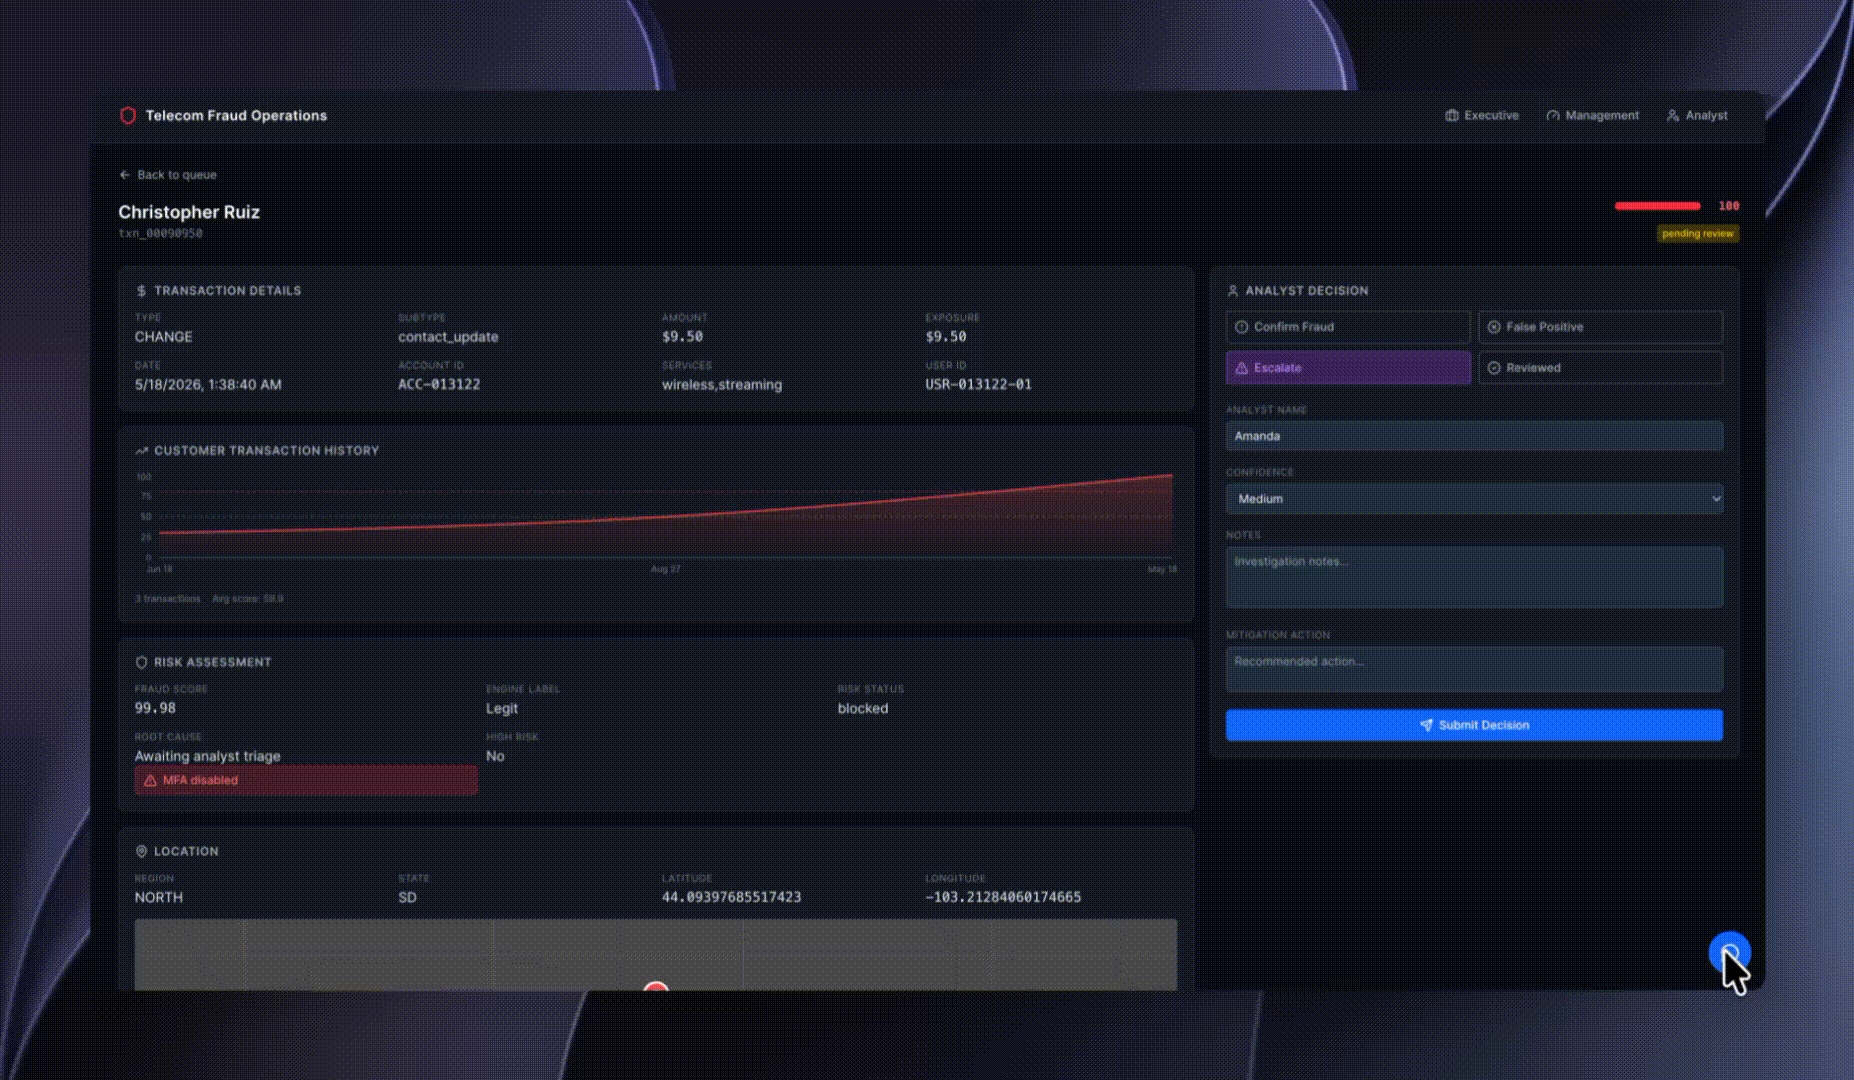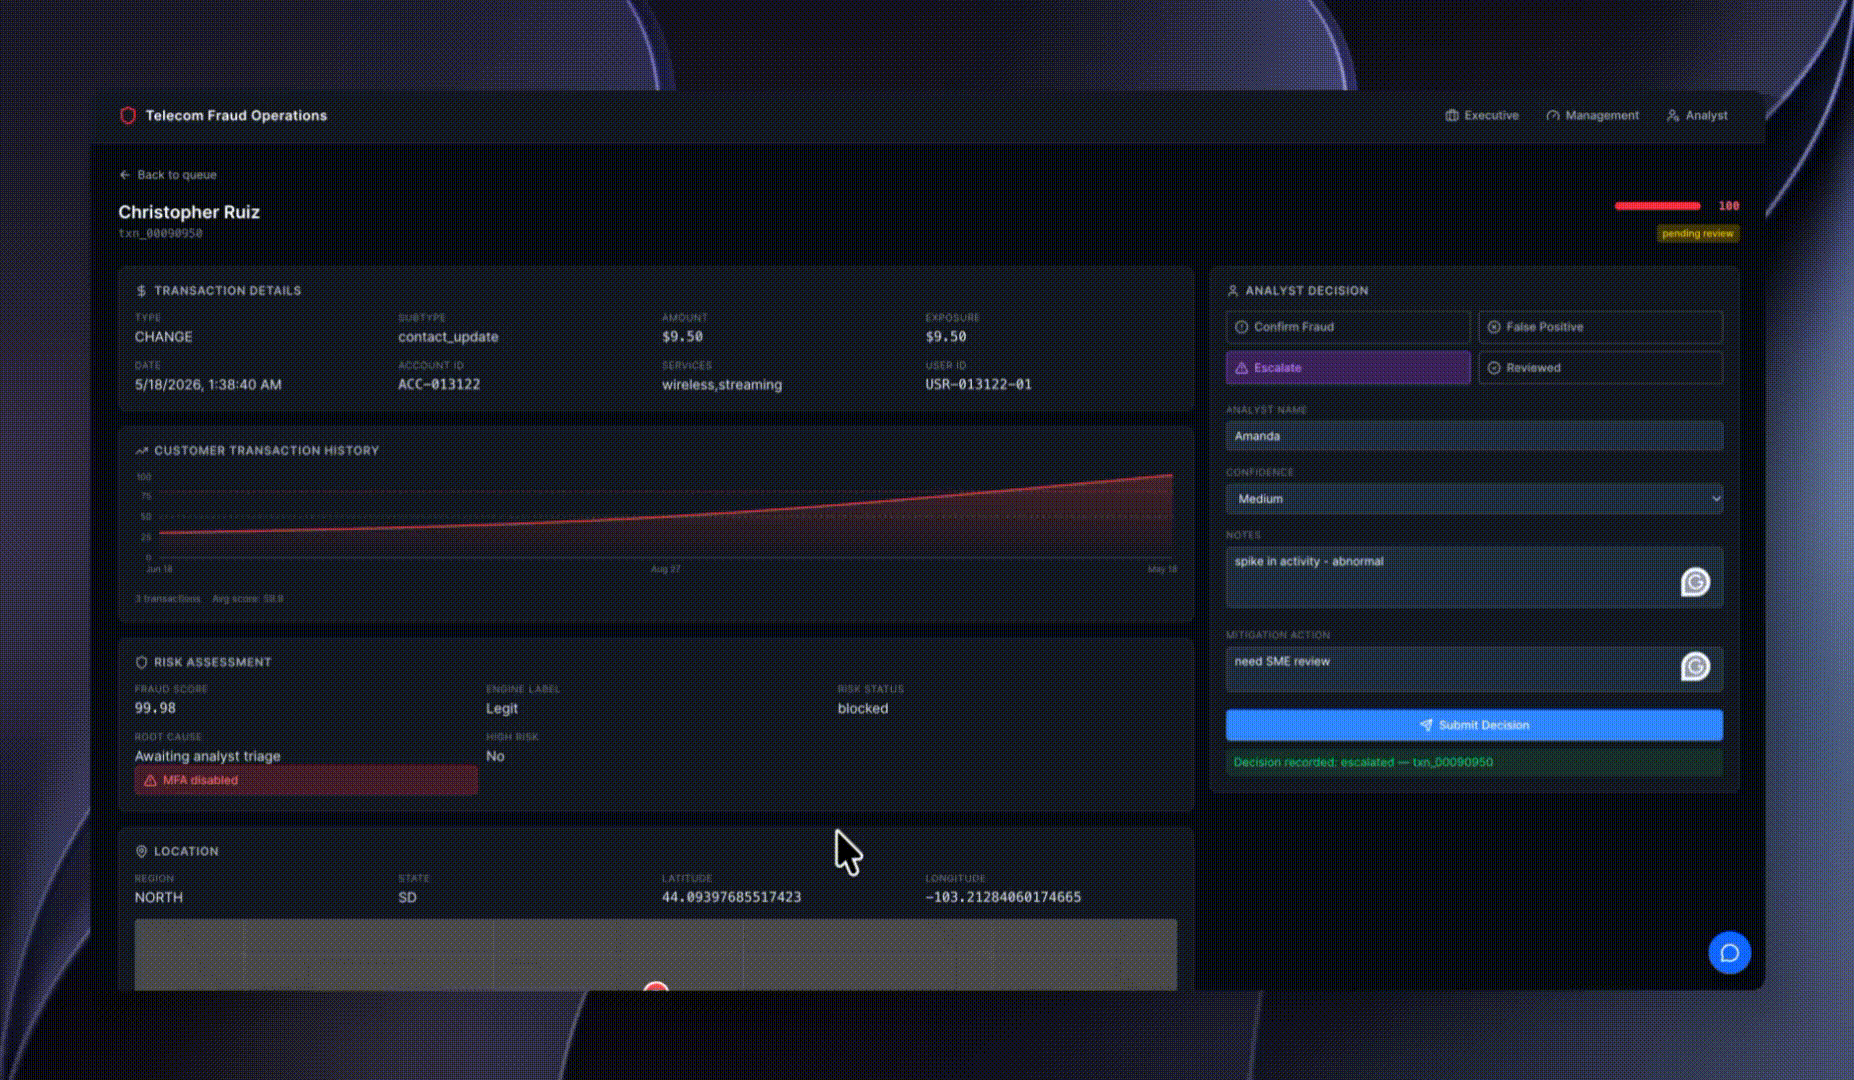
O aplicativo de bancada do analista de fraudes exibe diferentes fluxos de trabalho de fraude com três visualizações baseadas em funções desenvolvidas sobre os mesmos dados governados:
- Executivo - impacto financeiro no P&L, tendências trimestrais, distribuição regional de risco e um Genie Space para que um líder faça perguntas em linguagem natural, como "quais regiões tiveram mais casos de SIM-swap neste trimestre?", e obtenha respostas governadas e fundamentadas em dados — sem a necessidade de um analista ou de SQL.
- Gerência - saúde do pipeline de chamados, uma previsão com AI de 30 dias, desempenho do mecanismo de fraude e acompanhamento de SLA, permitindo que os gestores dimensionem a capacidade da equipe de analistas de forma proativa, e não reativa.
- Analista - uma fila de casos e uma visualização detalhada de dispositivos/casos fundamentada por um agente Genie de investigação de AI com suporte a chamada de ferramentas que analisa o histórico do caso, regras de risco e políticas simultaneamente, recomendando aprovar, negar ou escalar — além de um Knowledge Assistant treinado no playbook de fraudes da empresa para dúvidas procedimentais, como limites de escalonamento e padrões de documentação.
O padrão geral
Nenhuma das partes individuais aqui — um pipeline de pontuação de risco, um agente de AI, um catálogo governado — é única. O diferencial é executar tudo em uma única plataforma, em vez de integrar um mecanismo de fraude, um feature store separado, uma ferramenta de BI e uma camada de AI improvisada, cada um com seu próprio modelo de governança e sua própria taxa de latência. Para as operadoras de telecomunicações, a oportunidade é enorme. Trata-se de reconhecer que a infraestrutura criada para proteger o negócio é a mesma que pode transformar dados de rede em uma nova fonte de receita.
Implante o Solution Accelerator em seu ambiente:
- GitHub - databricks-industry-solutions/fraud_prevention_in_telco
- Clone o repositório, implante o pipeline e configure a bancada do analista em seu próprio workspace — a lógica específica do setor fica em um único arquivo de configuração, de modo que a mesma arquitetura pode ser redirecionada para fraudes em fintechs, seguros ou e-commerce sem nenhuma alteração na plataforma principal.
- Para se aprofundar, entre em contato com a equipe de contas da Databricks para provisionar o Lakebase, criar tabelas sincronizadas, configurar um Genie Space no domínio de fraudes e criar o aplicativo de investigação.
Citações
1 Communications Fraud Control Association (CFCA), 2025 Global Telecom Fraud Loss Survey - https://cfca.org.
2 FTC report (https://www.ftc.gov/news-events/news/press-releases/2025/03/new-ftc-data-show-big-jump-reported-losses-fraud-125-billion-2024)
3 IBM report (https://newsroom.ibm.com/2024-07-30-IBM-Report-Escalating-Data-Breach-Disruption-Pushes-Costs-to-New-Highs)
(Esta publicação no blog foi traduzida utilizando ferramentas baseadas em inteligência artificial) Publicação original
Telecomunicações, Soluções, Clientes, Líder de dados, Aceleradores de solução, Lakebase e Genie
Receba os posts mais recentes na sua caixa de entrada
Assine nosso blog e receba os posts mais recentes diretamente na sua caixa de entrada.