Viabilizando o trabalho seguro e produtivo em dispositivos pessoais
Protegendo o trabalho corporativo em telefones pessoais sem comprometer a privacidade dos funcionários
por Steven Angle e Brian Schaffner
- Como a Databricks protege os dados corporativos em dispositivos pessoais, ao mesmo tempo que preserva a privacidade dos funcionários e constrói a confiança do usuário.
- Uma estratégia de segurança móvel em camadas que abrange gerenciamento de dispositivos, identidade e acesso, zero trust e gerenciamento de aplicativos.
- Um exemplo prático de aplicação da estratégia ao aplicativo móvel Genie e da parceria com a Engenharia como “cliente zero”.
Na Databricks IT, nossa visão é capacitar as pessoas a trabalhar de qualquer lugar sem colocar os dados da empresa em risco. Em dispositivos móveis, o foco mudou de apenas verificar e-mails para realizar o trabalho real. As pessoas usam o Slack, aprovam solicitações e acessam aplicativos internos em seus telefones pessoais, e esperam que tudo simplesmente "funcione". Além disso, a proliferação de agentes de IA e ferramentas como Genie, Omnigent e Claude Code mudou a forma como as pessoas trabalham, com um desejo crescente de transferir sessões de desktop para celulares em trânsito para evitar a perda de trabalho focado e contexto. O BYOD móvel torna isso mais difícil, porque o trabalho e a vida pessoal compartilham o mesmo dispositivo. Um telefone pessoal é diferente de um laptop da empresa. Nós, como Databricks, não somos donos dele, certos acessos não podem ser restritos e não temos o direito de visualizar seu conteúdo. O desafio que nos propusemos a resolver era simples de enunciar e difícil de executar: proteger os dados corporativos em dispositivos que não possuímos, sem nunca invadir a privacidade do usuário.
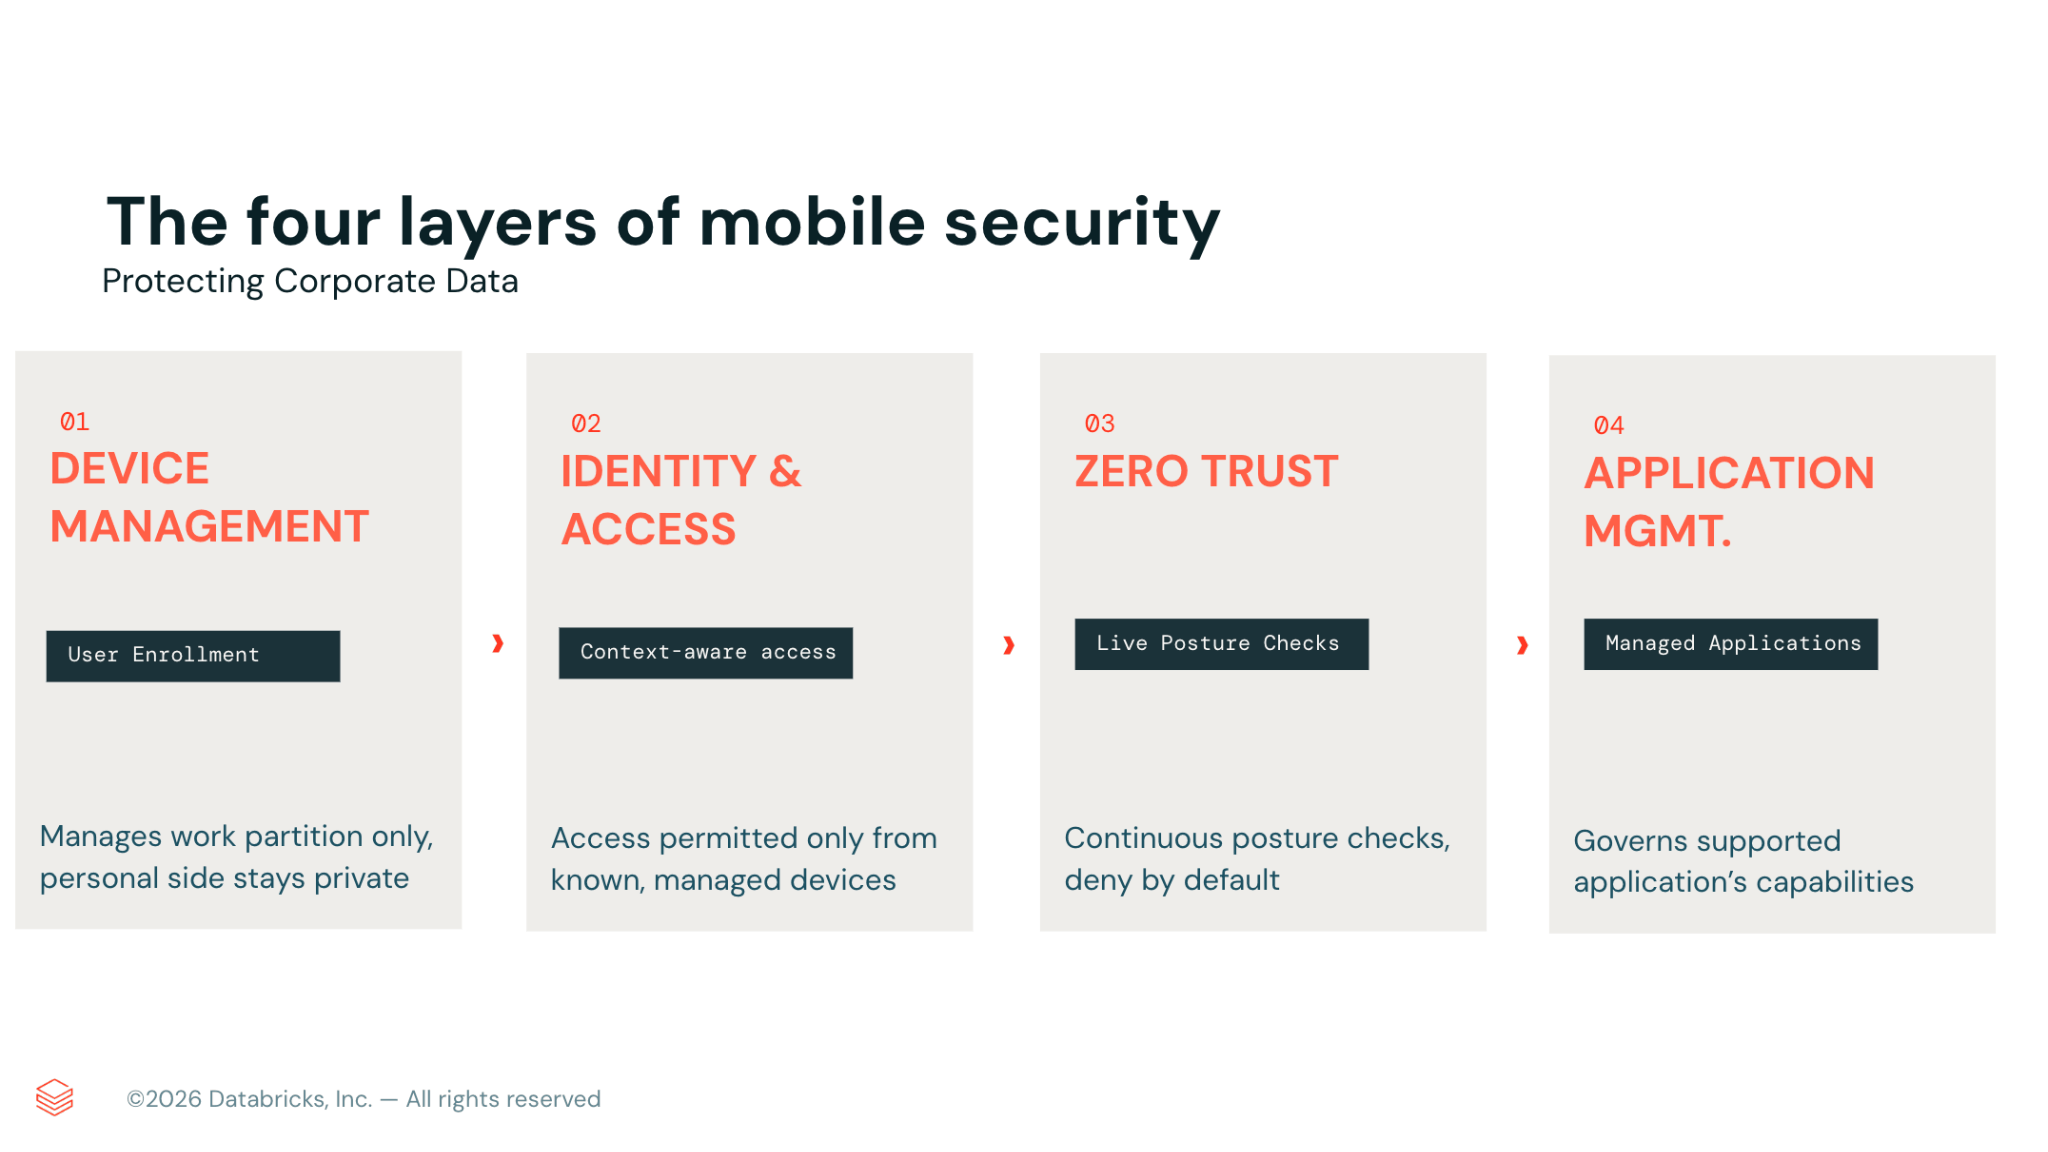
Este post explica como abordamos a segurança móvel internamente. Em vez de focar em apenas um produto, nossa abordagem consiste em quatro camadas, cada uma servindo a um propósito específico: gerenciamento de dispositivos, autenticação, zero trust e gerenciamento de aplicativos.
Gerenciamento de dispositivos
Antes de proteger um telefone, devemos estabelecer um método confiável para instalar aplicativos, perfis de configuração, certificados e políticas de segurança. Isso é alcançado por meio do Mobile Device Management (MDM), a camada fundamental na qual todos os outros componentes se baseiam.
A decisão mais importante para dispositivos pessoais é como registrá-los. Utilizamos o Account-Driven User Enrollment (ADUE) no iOS, adaptado para o cenário de "traga seu próprio dispositivo". Evitamos o gerenciamento completo do dispositivo em telefones pessoais. O registro do usuário gerencia apenas os componentes relacionados ao trabalho, nunca o dispositivo em si, o que nos impede de assumir o controle ou impor restrições que não temos o direito de impor no telefone pessoal de alguém. Houve incidentes de segurança notáveis no mundo real em que a ausência de recursos de limpeza completa é um grande benefício e ajuda a construir a confiança do usuário na adoção de controles de segurança móvel.
Durante o registro, o telefone estabelece um espaço de trabalho separado e criptografado para dados de trabalho vinculados a uma identidade corporativa gerenciada, enquanto aplicativos, fotos e mensagens pessoais permanecem totalmente privados e inacessíveis para nós. No Android, o Work Profile oferece uma separação clara comparável.
O MDM é frequentemente confundido com a linha de chegada. Na realidade, é apenas o ponto de partida. Ele nos permite estabelecer uma linha de base, mas não decide quem obtém acesso nem verifica se o dispositivo é confiável. Essas capacidades estão nas camadas subsequentes.
Identidade e acesso
Uma vez estabelecido o gerenciamento de dispositivos, o próximo passo é determinar o acesso. A autenticação (authN) e os sinais sensíveis ao contexto agem como o guardião de cada recurso da empresa e são gerenciados por meio do nosso provedor de identidade.
Nenhuma solicitação é concedida apenas com base na identidade. Cada solicitação é avaliada em relação a um conjunto de sinais que, juntos, decidem se o portão se abre. Primeiro está a identidade, confirmando que o usuário é quem afirma ser, apoiada por uma autenticação multifator forte, resistente a phishing e sem senha. Em seguida, vem o dispositivo, confirmando que a solicitação vem de um telefone conhecido e gerenciado, em vez de um não registrado ou desconhecido. Por fim, o caminho de rede permite o acesso apenas quando a solicitação chega por meio do nosso túnel confiável. É aqui que a autenticação se apoia silenciosamente na próxima camada. O portão verifica se as solicitações vêm de nossos endereços de rede seguros, e esses endereços são válidos apenas enquanto o zero trust considera o dispositivo íntegro. Se algum desses sinais for fraco ou estiver ausente, o portão permanecerá fechado.
Para a maioria das organizações, este é o controle de maior impacto que você pode ativar, e é a coisa certa a ser aplicada primeiro. Sem sinais confiáveis, sem acesso.
Zero trust
A autenticação determina se o acesso deve ser concedido, enquanto a implementação de uma solução de Zero Trust Network Access (ZTNA) avalia a integridade atual do dispositivo e fornece aplicação em tempo real, não se limitando a eventos de login. O tráfego relacionado ao trabalho é roteado por um túnel seguro por meio de uma VPN por aplicativo, garantindo que o tráfego pessoal permaneça separado. A postura é avaliada continuamente enquanto o dispositivo está em uso, não apenas uma vez na entrada. For exemplo, nossa política pode identificar automaticamente um OS vulnerável ou comprometido e bloquear o tráfego desse dispositivo imediatamente, sem intervenção manual.
O princípio fundamental é negar o acesso por padrão e permitir apenas quando condições aceitáveis forem atendidas. Em vez de conceder amplo acesso à rede, o ZTNA concede acesso apenas a aplicativos específicos, enquanto a identidade do usuário e a integridade do dispositivo permanecem válidas. Se qualquer um deles falhar, o acesso cai. Nós nos concentramos em nossos aplicativos mais críticos, onde a verificação contínua é mais importante.
Gerenciamento de aplicativos
Ao implantar um aplicativo em um dispositivo móvel, a primeira etapa é instalá-lo como um aplicativo gerenciado. Isso garante que a cópia do aplicativo no telefone seja controlada por nós, e não uma versão baixada pelo próprio usuário. A forma como protegemos os dados da empresa depende do aplicativo. Às vezes, enviamos uma configuração gerenciada via MDM, como definições que restringem os dados ao aplicativo ou pré-configuram o login seguro. Certos aplicativos incluem seus próprios recursos de gerenciamento empresarial, enquanto outros oferecem controles no nível do tenant, como bloquear copiar e colar fora do aplicativo, gerenciados por meio do serviço e não do dispositivo. Quando eficaz, os dados corporativos permanecem dentro de um limite seguro, mesmo em dispositivos pessoais.
O gerenciamento de dispositivos móveis fornece o aplicativo, enquanto o gerenciamento de aplicativos determina suas funcionalidades.
Só podemos impor de forma confiável a versão gerenciada de um aplicativo quando o próprio aplicativo ou serviço for compatível, seja recusando-se a funcionar sem nossa configuração gerenciada ou aceitando tráfego apenas de nosso túnel seguro. Quando um aplicativo não suporta nenhum dos dois, nossa política de identidade pode confirmar que o dispositivo é gerenciado, mas não pode dizer se a cópia específica em uso é nossa ou uma baixada diretamente da loja de aplicativos. Resolvemos isso classificando os aplicativos por nível de sensibilidade, priorizando estritamente os aplicativos que suportam controles de mobilidade empresarial, direcionando aplicativos web por meio de um navegador gerenciado pela empresa para que um único canal controlado cubra muitos serviços de uma só vez, e exigindo suporte para configuração gerenciada ou restrições de rede ao avaliar novos aplicativos móveis.
Privacidade e transparência
O sucesso de um programa de segurança móvel depende do registro dos funcionários. Mesmo os controles mais sofisticados são inúteis se a equipe perceber que a empresa está monitorando secretamente seus dispositivos pessoais, levando a uma baixa participação. Portanto, priorizamos a experiência do funcionário e a transparência como componentes cruciais.
Nossa base é a total transparência em relação à privacidade. Comunicamos claramente, em linguagem simples, o que a equipe da empresa pode e não pode acessar e quais ações podem realizar em dispositivos pessoais. Documentamos essa política, revisamos com as equipes Jurídica e de Privacidade e a tornamos facilmente acessível antes do registro. A confiança é construída por meio desse alto nível de transparência.
Tudo isso na prática
Usamos esse modelo para criar e proteger nossos próprios aplicativos móveis – incluindo o aplicativo móvel Genie – no qual a Databricks IT foi o cliente zero.
A Databricks IT colabora estreitamente com a Engenharia, em vez de atuar apenas como uma parte interessada. Trabalhamos ao lado deles, recomendando controles adicionais que o Genie continua a usar até hoje. O Genie é implantado em nossa frota móvel como um aplicativo gerenciado, com acesso limitado por meio de controles de identidade para garantir que apenas usuários autorizados em dispositivos gerenciados possam usá-lo. O tráfego é enviado por meio do nosso túnel seguro para segurança e verificações regulares de postura. Como as camadas de segurança fundamentais já estavam em vigor, o Genie não precisou de uma solução de segurança móvel separada e, em vez disso, usou nossa infraestrutura existente.
Como cliente zero, a Databricks IT teve a oportunidade de orientar o desenvolvimento do produto e produzir documentação que ajuda nossos clientes a implantar o aplicativo. Fornecemos feedback à Engenharia sobre o registro, processos de acesso móvel e o modelo de segurança necessário para dispositivos móveis. Essa contribuição contínua ajuda a moldar as ofertas da Databricks, como o Genie e o Omnigent. Essa parceria viabiliza muitos aplicativos futuros, tanto internos quanto voltados para o cliente, que oferecem uma experiência segura e mobile-first.
Principais conclusões
- Criando sua estratégia móvel em camadas
- Nenhum controle único pode proteger totalmente os dispositivos móveis. Em vez disso, a segurança depende da combinação de gerenciamento de dispositivos, identidade, zero trust e gerenciamento de aplicativos, de modo que cada camada adicione controles compensatórios que culminam em uma solução holística.
- Privacidade e confiança do usuário
- Os controles que protegem visivelmente os dados pessoais são aqueles que as pessoas estão dispostas a aceitar, e essa aceitação é o que faz a estratégia funcionar.
- Conheça os recursos
- Nem todo aplicativo pode ser totalmente bloqueado em um dispositivo pessoal. Construa sua estratégia em torno dessa realidade, em vez de presumir que uma política vai além do que realmente alcança.
Conclusão
Nenhum controle isolado consegue garantir a segurança de um dispositivo pessoal. Em vez disso, a segurança depende de várias camadas trabalhando em conjunto. Comece com o gerenciamento de dispositivos móveis, controle o acesso por meio da identidade e do status do dispositivo, execute verificações contínuas de integridade em sinais vitais e contenha os dados no nível do aplicativo sempre que viável. Implemente essas camadas gradualmente e sempre respeite a privacidade do usuário, para que a segurança pareça natural, e não imposta. Em dispositivos que não pertencem à empresa, a participação voluntária é o que torna a segurança eficaz.
Inscreva-se em nossa sessão na JAMF Nation User Conference para saber mais: https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Visite https://www.databricks.com/trust para saber mais sobre nossos recursos de conformidade e segurança da plataforma
(Esta publicação no blog foi traduzida utilizando ferramentas baseadas em inteligência artificial) Publicação original
Receba os posts mais recentes na sua caixa de entrada
Assine nosso blog e receba os posts mais recentes diretamente na sua caixa de entrada.