Apresentando o OpenSharing SecureConnect
Proxy gerenciado pelo Databricks para acesso ao armazenamento, eliminando a necessidade de configuração de rede por destinatário para compartilhamento
por Huey Han, William Chau e Harish Gaur
O SecureConnect apresenta um proxy gerenciado pelo Databricks para acesso ao armazenamento.
Os provedores de dados fazem uma configuração única e não precisam mais configurar a rede para cada destinatário.
Opcionalmente, os provedores de dados podem aproveitar a NCC (Network Connectivity Configuration) para conectividade de link privado entre o proxy e o armazenamento do provedor.
O OpenSharing simplifica o compartilhamento de dados em tempo real entre organizações — mas quando o armazenamento do provedor está atrás de uma rede privada, como no caso de compartilhamento de dados altamente confidenciais ou regulamentados, a complexidade da rede aumenta. Os provedores devem incluir manualmente na lista de permissões os endereços IP ou VPCs/VNets na nuvem de cada destinatário em seu firewall de armazenamento. Os destinatários devem abrir regras de saída para o armazenamento do provedor. Ambos os lados trocam identificadores de rede de baixo nível manualmente, por e-mail e Slack. Os administradores de infraestrutura de nuvem tornam-se gargalos, e a integração de um único novo destinatário pode levar semanas. Para provedores que compartilham com dezenas ou centenas de destinatários, isso não é escalável e os força a comprometer a segurança em favor da simplicidade ou a mover seus dados de seu próprio armazenamento para uma área de staging — nenhuma das quais é a ideal.
Apresentando o OpenSharing SecureConnect
O OpenSharing SecureConnect é um proxy gerenciado pelo Databricks que roteia o acesso ao armazenamento em nome dos destinatários. A configuração é feita uma única vez: os provedores incluem os endpoints de rede do Databricks na lista de permissões de seu armazenamento e ativam o SecureConnect. A partir desse momento, não são necessárias alterações de firewall por destinatário. Os dados permanecem no bucket de armazenamento do provedor, com compartilhamento de dados em tempo real diretamente da origem — sem que os destinatários se conectem diretamente ao próprio bucket de armazenamento. Opcionalmente, os provedores de dados podem aproveitar a NCC (Network Connectivity Configuration) para conectividade de link privado entre o proxy e o armazenamento do provedor.

"A introdução do SecureConnect nos permitiu simplificar e fortalecer a entrega de produtos de dados. Quer nossos clientes estejam executando um programa governado de descoberta e acesso ou operando uma troca de dados multipartidária, eles podem agir mais rápido e atender seus consumidores sem comprometer o controle."- Sebastian Drave, Diretor de Soluções para Clientes e Inovação, Harbr Data
Como funciona:
Provedor (configuração única):
- Configurar o acesso ao armazenamento: Configure seu armazenamento para permitir o acesso a partir do Databricks Serverless Data Plane.
- Ativar o SecureConnect: Ative o SecureConnect para um metastore. O Databricks roteará o acesso ao armazenamento para o SecureConnect para novos destinatários.
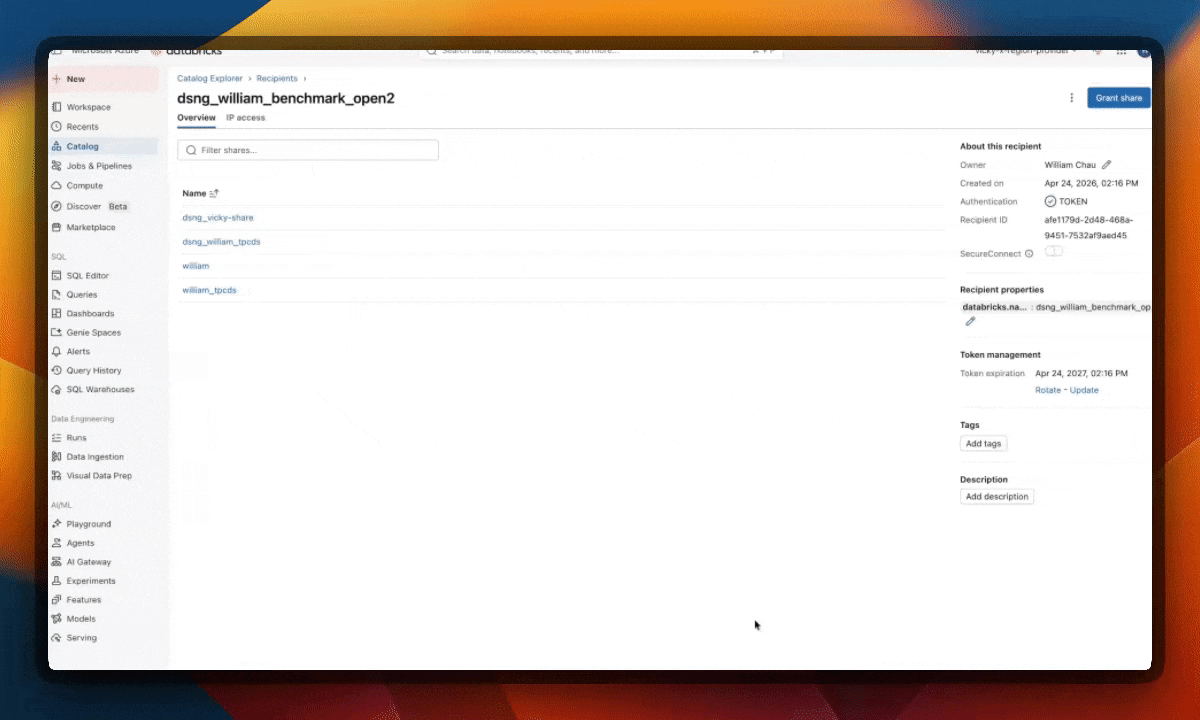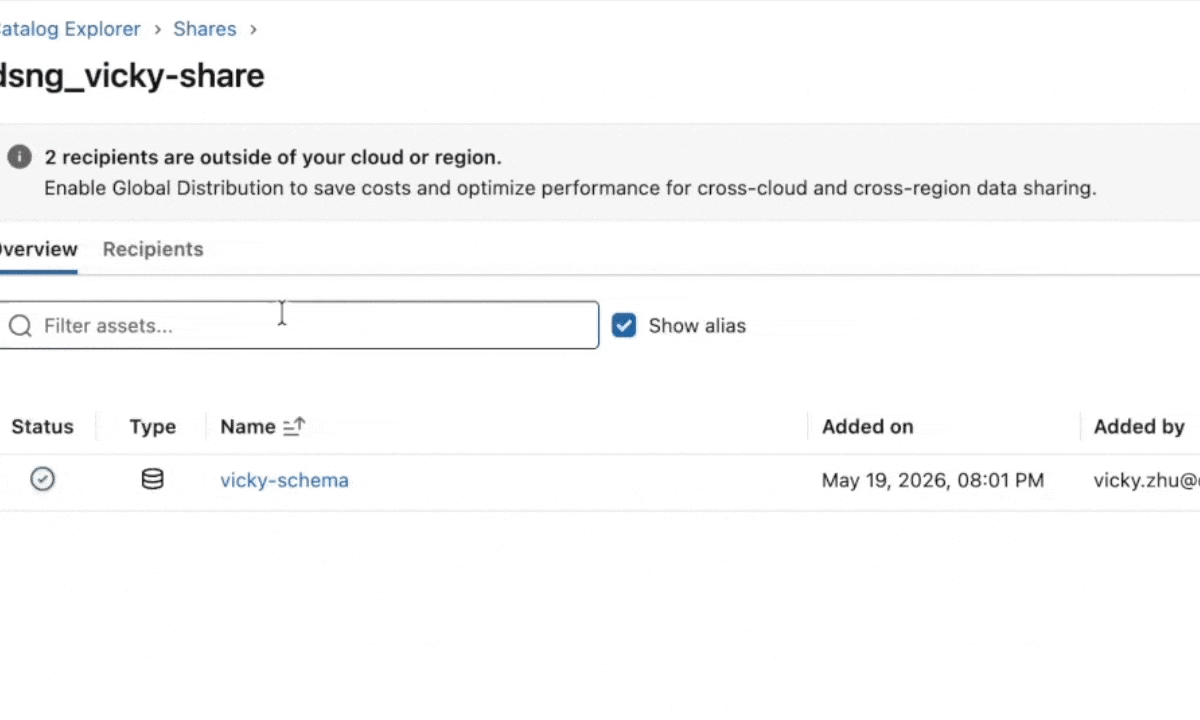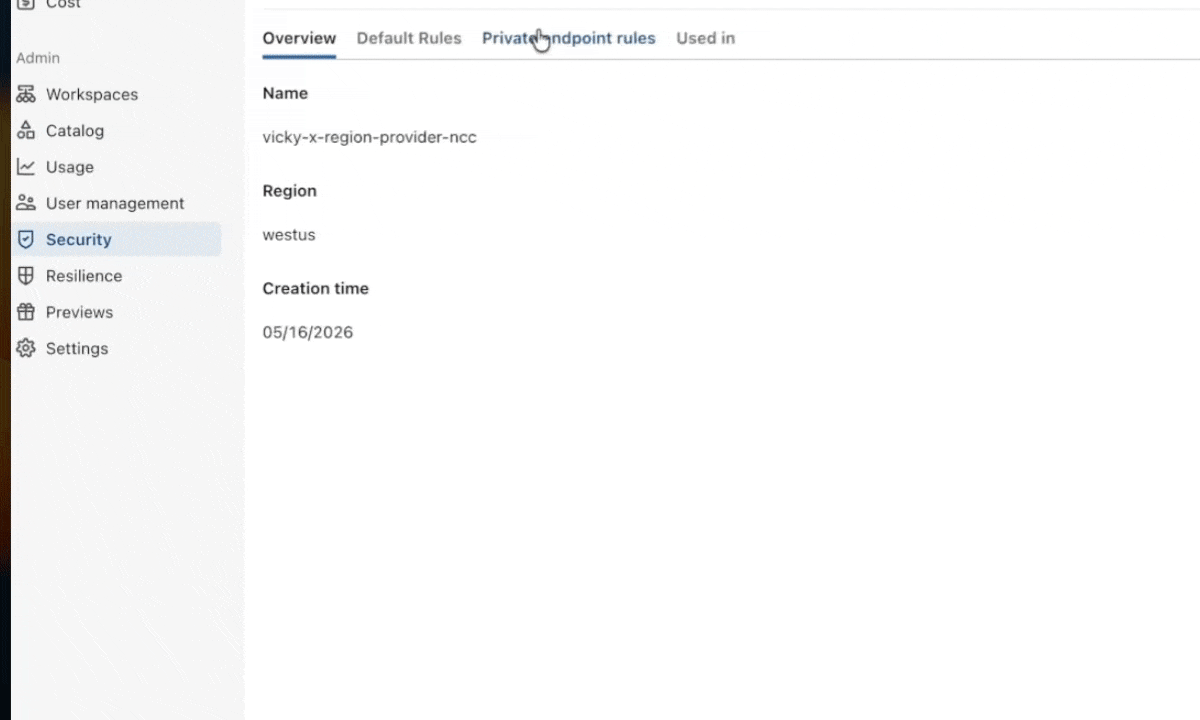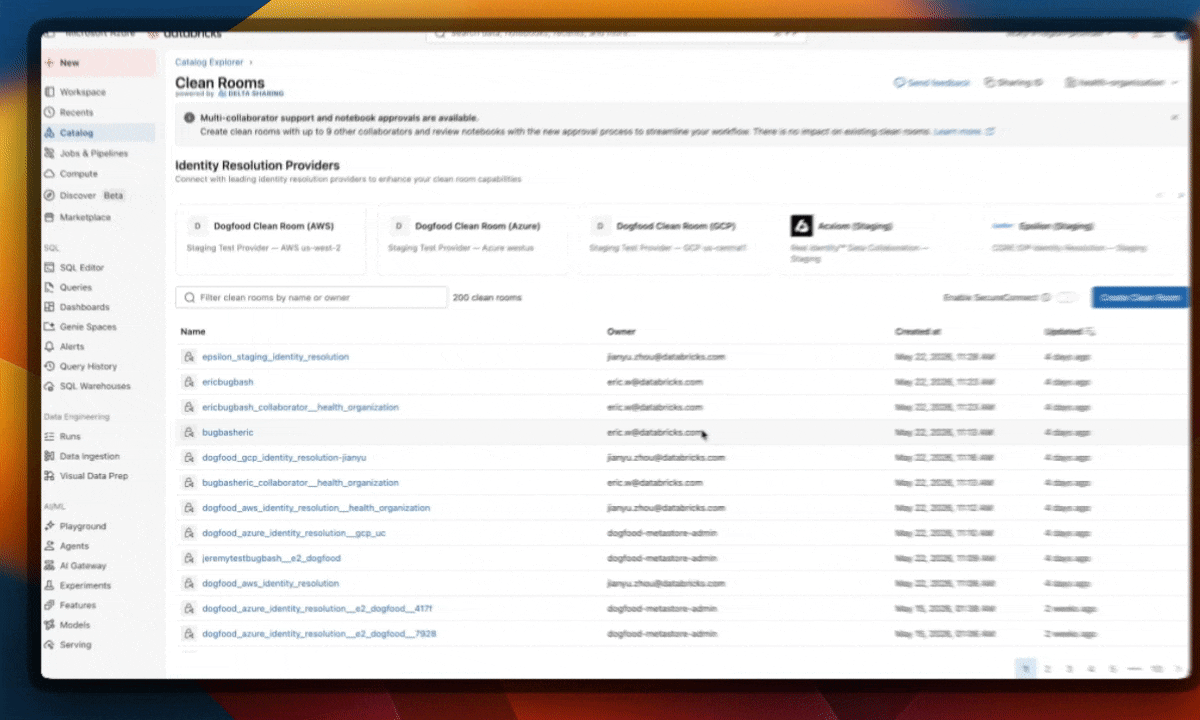
- (Opcional) Migrar destinatários preexistentes: Para compatibilidade com versões anteriores, os destinatários preexistentes continuarão usando o acesso direto ao armazenamento por padrão. Você pode migrá-los para o SecureConnect individualmente usando um botão de alternância.
- (Opcional) Conectividade de link privado com o armazenamento: Configure a NCC do OpenSharing para adicionar conectividade de link privado entre o proxy gerenciado pelo Databricks e seu armazenamento.
Destinatário:
- Destinatários serverless: Configuração zero — quando um provedor de dados ativa o SecureConnect, o acesso ao armazenamento a partir de destinatários serverless é roteado automaticamente pelo SecureConnect.
- Destinatários clássicos e abertos: Inclua na lista de permissões os IPs de entrada estáveis do Databricks, que estão disponíveis publicamente na documentação do Databricks.
Principais recursos:
- Configuração única para o provedor de dados, independentemente do número de destinatários
- Configuração mínima para destinatários de dados, incluindo configuração zero para destinatários serverless
- Conectividade privada opcional com o armazenamento do provedor usando NCC
- TLS mútuo para maior segurança dos destinatários de dados
- Funciona para compartilhamento de dados em diferentes regiões e nuvens
- Funciona tanto com armazenamento gerenciado pelo cliente quanto com o Databricks Default Storage
Saiba mais com a Amadeus no Data + AI Summit 2026 nesta sessão: "OpenSharing SecureConnect: Simplifique a configuração de rede para colaboração de dados externos."
Primeiros passos
O Open Sharing SecureConnect está disponível em Public Preview. Para ativá-lo:
- Navegue até o seu espaço de trabalho do Databricks e abra as configurações do Open Sharing.
- Siga a configuração única do SecureConnect.
- Compartilhe dados com os destinatários — nenhuma configuração de rede adicional é necessária.
Para obter a documentação completa, visite os documentos do Open Sharing SecureConnect.
(Esta publicação no blog foi traduzida utilizando ferramentas baseadas em inteligência artificial) Publicação original
Receba os posts mais recentes na sua caixa de entrada
Assine nosso blog e receba os posts mais recentes diretamente na sua caixa de entrada.