Facilitar el trabajo seguro y productivo en dispositivos personales
Cómo proteger el trabajo corporativo en teléfonos personales sin comprometer la privacidad de los empleados
por Steven Angle y Brian Schaffner
- Cómo Databricks protege los datos corporativos en dispositivos personales al mismo tiempo que preserva la privacidad de los empleados y fomenta la confianza de los usuarios.
- Una estrategia de seguridad móvil por capas que abarca la gestión de dispositivos, la identidad y el acceso, zero trust y la gestión de aplicaciones.
- Un ejemplo práctico de cómo aplicar esta estrategia a la aplicación móvil Genie y colaborar con el equipo de Ingeniería como “cliente cero”.
En Databricks IT, nuestra visión es empoderar a las personas para que trabajen desde cualquier lugar sin poner en riesgo los datos de la empresa. En los dispositivos móviles, el enfoque ha pasado de simplemente consultar el correo electrónico a realizar un trabajo real. La gente usa Slack, aprueba solicitudes y accede a aplicaciones internas en sus teléfonos personales, y esperan que simplemente "funcione". Además, la proliferación de agentes de IA y herramientas como Genie, Omnigent y Claude Code ha cambiado la forma en que la gente trabaja, con un deseo creciente de transferir las sesiones de escritorio a los teléfonos cuando están fuera de la oficina para evitar perder el trabajo de concentración y el contexto. El BYOD móvil hace que esto sea más difícil, porque la vida laboral y la personal comparten el mismo dispositivo. Un teléfono personal es diferente de una laptop de la empresa. Nosotros, es decir, Databricks, no somos los propietarios, no se pueden restringir ciertos accesos y no tenemos derecho a ver su contenido. El desafío que nos propusimos resolver era fácil de plantear y difícil de lograr: proteger los datos corporativos en dispositivos que no nos pertenecen, sin invadir nunca la privacidad del usuario.
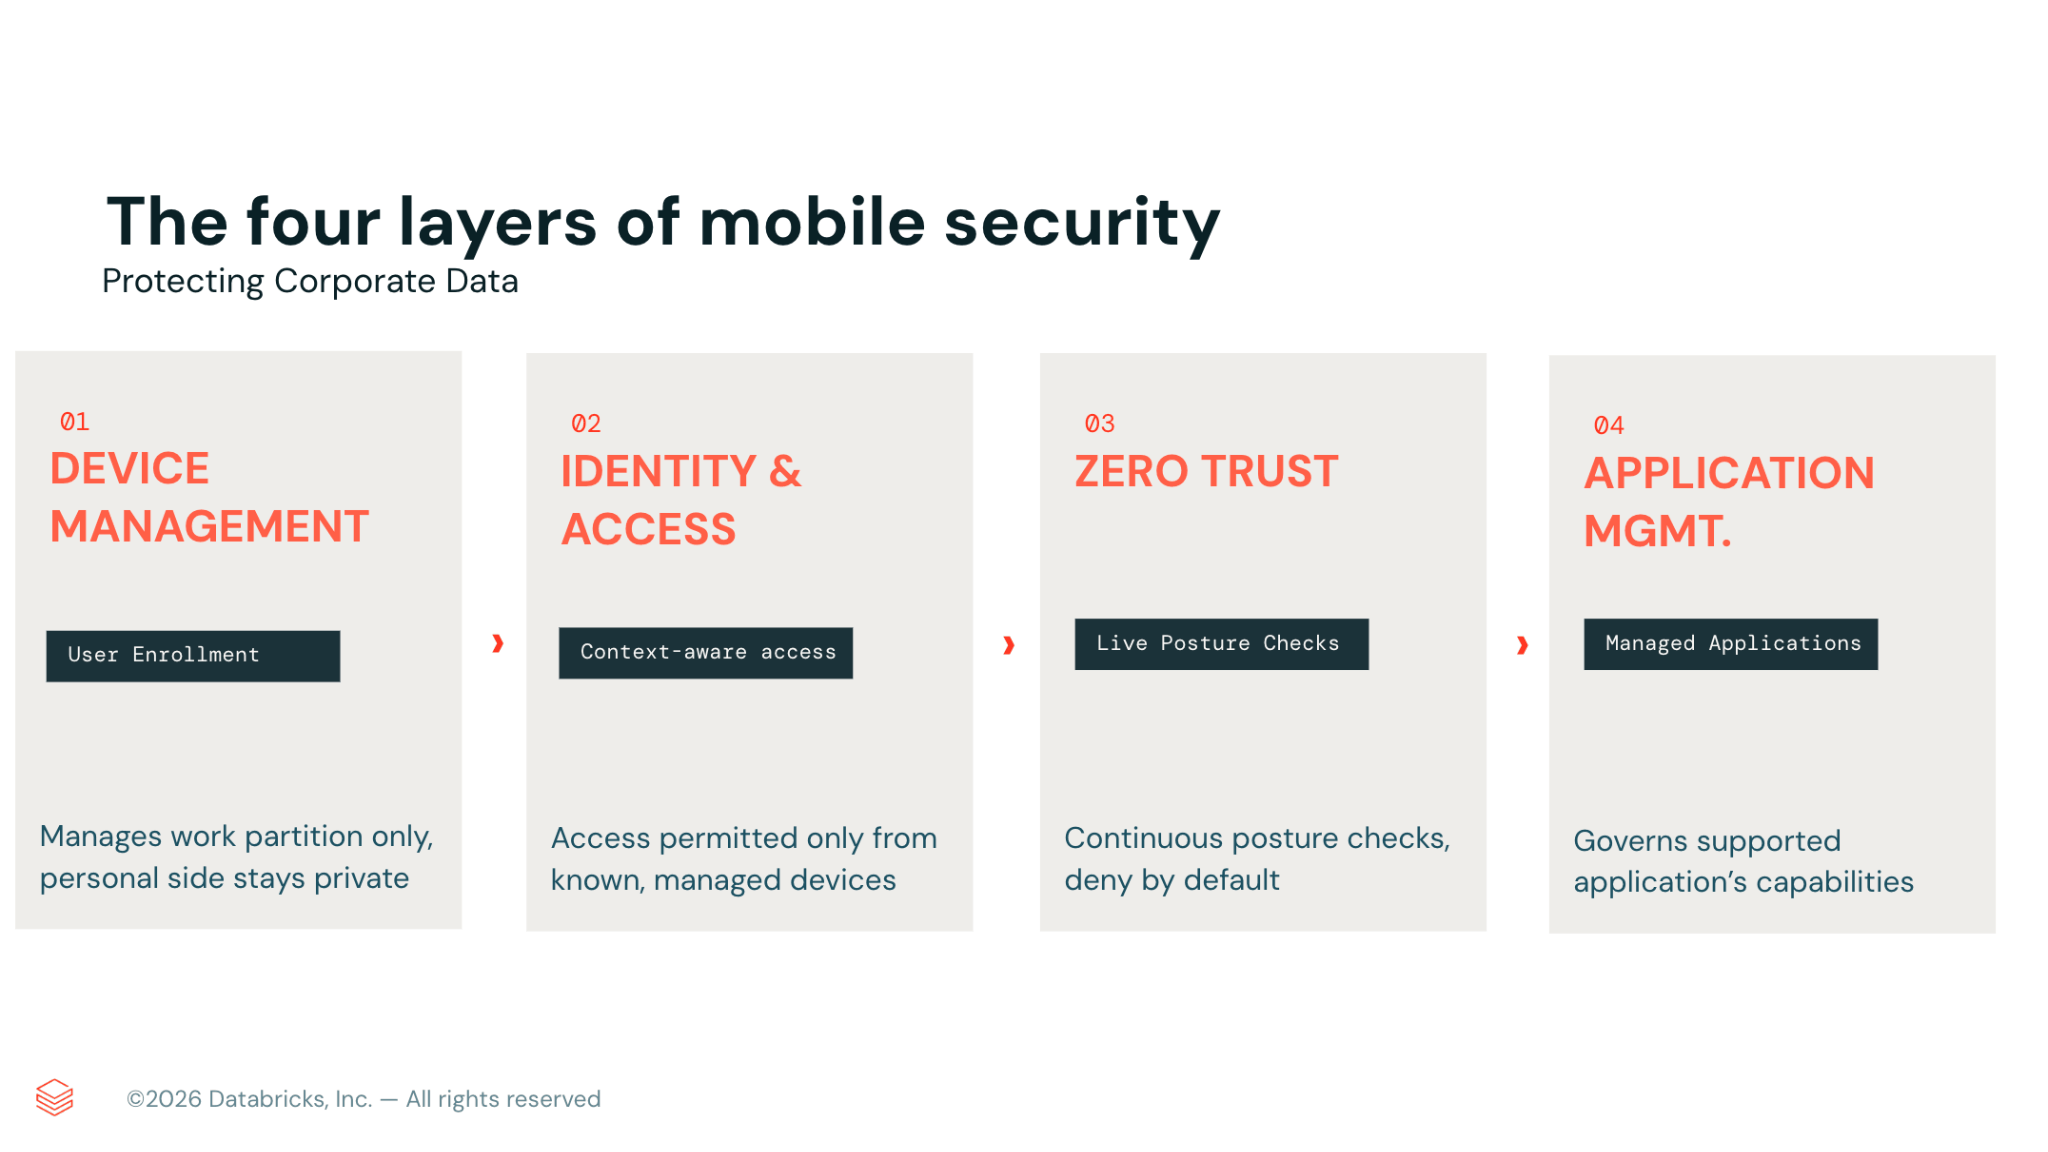
Este artículo explica cómo abordamos la seguridad móvil a nivel interno. En lugar de centrarnos en un solo producto, nuestro enfoque consta de cuatro capas, cada una con un propósito específico: gestión de dispositivos, autenticación, zero trust y gestión de aplicaciones.
Gestión de dispositivos
Antes de proteger un teléfono, debemos establecer un método de confianza para instalar aplicaciones, perfiles de configuración, certificados y políticas de seguridad. Esto se logra a través de la gestión de dispositivos móviles (MDM), la capa fundamental en la que se basan todos los demás componentes.
La decisión más importante para los dispositivos personales es cómo registrarlos. Utilizamos el registro de usuarios basado en cuentas (ADUE) en iOS, adaptado para el escenario de "trae tu propio dispositivo". Evitamos la gestión completa de dispositivos en los teléfonos personales. El registro de usuarios gestiona únicamente los componentes relacionados con el trabajo, nunca el dispositivo en sí, lo que nos impide tomar el control o imponer restricciones que no nos corresponde imponer en el teléfono personal de alguien. Ha habido incidentes de seguridad notables en el mundo real donde la ausencia de capacidades de borrado completo es un gran beneficio y ayuda a generar confianza en el usuario para adoptar los controles de seguridad móvil.
Durante el registro, el teléfono establece un espacio de trabajo cifrado y separado para los datos de trabajo vinculados a una identidad corporativa gestionada, mientras que las aplicaciones, fotos y mensajes personales siguen siendo totalmente privados e inaccesibles para nosotros. En Android, el perfil de trabajo ofrece una separación clara comparable.
A menudo se confunde el MDM con la meta final. En realidad, es solo el punto de partida. Nos permite establecer una línea base, pero no decide quién obtiene acceso ni comprueba si el dispositivo es confiable. Esas capacidades residen en las capas posteriores.
Identidad y acceso
Una vez establecida la gestión de dispositivos, el siguiente paso es determinar el acceso. La autenticación (authN) y las señales sensibles al contexto actúan como el guardián de cada recurso de la empresa y se gestionan a través de nuestro proveedor de identidad.
No se concede ninguna solicitud basándose únicamente en la identidad. Cada solicitud se evalúa frente a un conjunto de señales que, en conjunto, deciden si se abre la puerta. Primero está la identidad, que confirma que el usuario es quien dice ser, respaldada por una autenticación multifactor sólida, sin contraseña y resistente al phishing. A continuación está el dispositivo, que confirma que la solicitud proviene de un teléfono conocido y gestionado, en lugar de uno no registrado o desconocido. Por último, la ruta de red permite el acceso solo cuando la solicitud llega a través de nuestro túnel de confianza. Aquí es donde la autenticación se apoya silenciosamente en la siguiente capa. La puerta verifica que las solicitudes provengan de nuestras direcciones de red seguras, y esas direcciones son válidas solo mientras zero trust considere que el dispositivo es seguro. Si alguna de estas señales es débil o falta, la puerta permanece cerrada.
Para la mayoría de las organizaciones, este es el control de mayor impacto que se puede activar, y es lo primero que se debe implementar. Sin señales de confianza, no hay acceso.
Zero trust
La autenticación determina si se debe conceder el acceso, mientras que la implementación de una solución de acceso a la red zero trust (ZTNA) evalúa el estado de salud actual del dispositivo y aplica medidas en tiempo real, sin limitarse a los eventos de inicio de sesión. El tráfico relacionado con el trabajo se enruta a través de un túnel seguro mediante una VPN por aplicación, lo que garantiza que el tráfico personal se mantenga separado. El estado de seguridad se evalúa continuamente mientras el dispositivo está en uso, no solo una vez en la entrada. Por ejemplo, nuestra política puede identificar automáticamente un OS vulnerable o comprometido y bloquear el tráfico de ese dispositivo de inmediato, sin intervención manual.
El principio fundamental es denegar el acceso por defecto y permitirlo solo cuando se cumplan las condiciones aceptables. En lugar de otorgar un acceso amplio a la red, ZTNA concede acceso solo a aplicaciones específicas, siempre que tanto la identidad del usuario como el estado de salud del dispositivo sigan siendo válidos. Si alguno de los dos falla, el acceso se interrumpe. Nos centramos en nuestras aplicaciones más críticas, donde la verificación continua es más importante.
Gestión de aplicaciones
Al implementar una aplicación en un dispositivo móvil, el primer paso es instalarla como una aplicación gestionada. Esto garantiza que la copia de la aplicación en el teléfono esté controlada por nosotros, y no sea una versión descargada por el propio usuario. La forma en que luego protegemos los datos de la empresa depende de la aplicación. A veces, enviamos una configuración gestionada a través del MDM, como ajustes que restringen los datos al interior de la aplicación o preconfiguran el inicio de sesión seguro. Ciertas aplicaciones incluyen sus propias funciones de gestión empresarial, mientras que otras ofrecen controles a nivel de inquilino, como el bloqueo de copiar y pegar fuera de la aplicación, gestionados a través del servicio en lugar del dispositivo. Cuando es eficaz, los datos corporativos permanecen dentro de un límite seguro, incluso en dispositivos personales.
La gestión de dispositivos móviles proporciona la aplicación, mientras que la gestión de aplicaciones determina sus funcionalidades.
Solo podemos aplicar de manera confiable la versión gestionada de una aplicación cuando la aplicación o el propio servicio son compatibles, ya sea al negarse a ejecutarse sin nuestra configuración gestionada o al aceptar tráfico únicamente desde nuestro túnel seguro. Cuando una aplicación no admite ninguna de las dos opciones, nuestra política de identidad puede confirmar que el dispositivo está gestionado, pero no puede determinar si la copia específica en uso es la nuestra o una descargada directamente de la tienda de aplicaciones. Resolvemos esto clasificando las aplicaciones por niveles de sensibilidad, priorizando estrictamente las aplicaciones que admiten controles de movilidad empresarial, dirigiendo las aplicaciones web a través de un navegador gestionado por la empresa para que un único canal controlado cubra muchos servicios a la vez, y exigiendo compatibilidad con la configuración gestionada o las restricciones de red al evaluar nuevas aplicaciones móviles.
Privacidad y transparencia
El éxito de un programa de seguridad móvil depende del registro de los empleados. Incluso los controles más sofisticados son inútiles si el personal percibe que la empresa está monitoreando en secreto sus dispositivos personales, lo que lleva a una baja participación. Por lo tanto, priorizamos la experiencia del empleado y la transparencia como componentes cruciales.
Nuestra base es la total transparencia en materia de privacidad. Comunicamos claramente, en un lenguaje sencillo, a qué puede y a qué no puede acceder el personal de la empresa y qué acciones pueden realizar en los dispositivos personales. Documentamos esta política, la revisamos con los equipos Legal y de Privacidad, y la hicimos fácilmente accesible antes del registro. La confianza se construye a través de este alto nivel de transparencia.
Todo esto en la práctica
Utilizamos este modelo para crear y proteger nuestras propias aplicaciones móviles, incluida la aplicación móvil Genie, en la que Databricks IT fue el cliente cero.
Databricks IT colabora estrechamente con Ingeniería en lugar de actuar como una parte interesada. Trabajamos junto a ellos, recomendando controles adicionales que Genie sigue utilizando hasta el día de hoy. Genie se implementa en nuestra flota móvil como una aplicación gestionada, con el acceso limitado a través de controles de identidad para garantizar que solo los usuarios autorizados en dispositivos gestionados puedan utilizarla. El tráfico se envía a través de nuestro túnel seguro para garantizar la seguridad y realizar comprobaciones periódicas del estado de seguridad. Dado que las capas de seguridad fundamentales ya estaban en su lugar, Genie no necesitó una solución de seguridad móvil independiente y, en su lugar, utilizó nuestra infraestructura existente.
Como cliente cero, Databricks IT tuvo la oportunidad de guiar el desarrollo del producto y producir documentación que ayuda a nuestros clientes a implementar la aplicación. Proporcionamos comentarios a Ingeniería sobre el registro, los procesos de acceso móvil y el modelo de seguridad necesario para móviles. Esta contribución continua ayuda a dar forma a las ofertas de Databricks como Genie y Omnigent. Esta asociación permite muchas aplicaciones futuras internas y orientadas al cliente que ofrecen una experiencia segura y centrada en los dispositivos móviles.
Conclusiones clave
- Estructurar su estrategia móvil en capas
- Ningún control por sí solo puede proteger completamente los dispositivos móviles. En su lugar, la seguridad se basa en combinar la gestión de dispositivos, la identidad, zero trust y la gestión de aplicaciones, de modo que cada capa añade controles compensatorios que culminan en una solución holística.
- Privacidad y confianza del usuario
- Los controles que protegen visiblemente los datos personales son los que la gente está dispuesta a aceptar, y esa aceptación es lo que hace que la estrategia funcione.
- Conocer las capacidades
- No todas las aplicaciones se pueden bloquear por completo en un dispositivo personal. Diseñe su estrategia en torno a esa realidad en lugar de asumir que una política llega más lejos de lo que realmente lo hace.
Conclusión
Ningún control único puede proteger un dispositivo personal. En su lugar, la seguridad depende de múltiples capas que trabajan en conjunto. Comience con la gestión de dispositivos móviles, controle el acceso mediante la identidad y el estado del dispositivo, realice comprobaciones de estado continuas en las señales críticas y contenga los datos a nivel de aplicación siempre que sea viable. Implemente estas capas de forma gradual y respete siempre la privacidad del usuario, para que la seguridad se perciba como algo inherente en lugar de impuesto. En los dispositivos que no son propiedad de la empresa, la participación voluntaria es lo que hace que la seguridad sea efectiva.
Regístrese en nuestra sesión en la JAMF Nation User Conference para obtener más información: https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Visite https://www.databricks.com/trust para obtener más información sobre nuestras capacidades de cumplimiento y seguridad de la plataforma
(Esta entrada del blog ha sido traducida utilizando herramientas basadas en inteligencia artificial) Publicación original
Recibe las últimas publicaciones en tu bandeja de entrada
Suscríbete a nuestro blog y recibe las últimas publicaciones directamente en tu bandeja de entrada.