Permettre un travail sécurisé et productif sur les appareils personnels
Sécuriser le travail de l'entreprise sur les téléphones personnels sans compromettre la vie privée des employés
par Steven Angle et Brian Schaffner
- Comment Databricks protège les données d'entreprise sur les appareils personnels tout en préservant la vie privée des employés et en renforçant leur confiance.
- Une stratégie de sécurité mobile multicouche couvrant la gestion des appareils, l'identité et l'accès, le Zero Trust et la gestion des applications.
- Un exemple concret d'application de cette stratégie à l'application mobile Genie et de partenariat avec l'ingénierie en tant que « client zéro ».
Chez Databricks IT, notre vision est de permettre à chacun de travailler de n'importe où sans mettre en danger les données de l'entreprise. Sur les appareils mobiles, l'accent n'est plus mis uniquement sur la consultation des e-mails, mais sur la réalisation d'un véritable travail. Les collaborateurs utilisent Slack, approuvent des demandes et accèdent à des applications internes sur leur téléphone personnel, et ils s'attendent tout simplement à ce que cela « fonctionne ». De plus, la prolifération des agents d'IA et d'outils comme Genie, Omnigent et Claude Code a transformé notre façon de travailler, avec un désir croissant de transférer les sessions de bureau vers les téléphones lors des déplacements pour éviter de perdre le fil et le contexte d'un travail approfondi. Le BYOD mobile rend cela plus difficile, car la vie professionnelle et la vie personnelle partagent le même appareil. Un téléphone personnel est différent d'un ordinateur portable d'entreprise. Chez Databricks, cet appareil ne nous appartient pas, certains accès ne peuvent pas être restreints et nous n'avons aucun droit de consulter son contenu. Le défi que nous avons cherché à relever était simple à énoncer et difficile à réaliser : protéger les données de l'entreprise sur des appareils qui ne nous appartiennent pas, sans jamais porter atteinte à la vie privée des utilisateurs.
Cet article présente notre approche de la sécurité mobile en interne. Plutôt que de nous concentrer sur un seul produit, notre approche repose sur quatre couches, chacune ayant un objectif précis : la gestion des appareils, l'authentification, le zero trust et la gestion des applications.
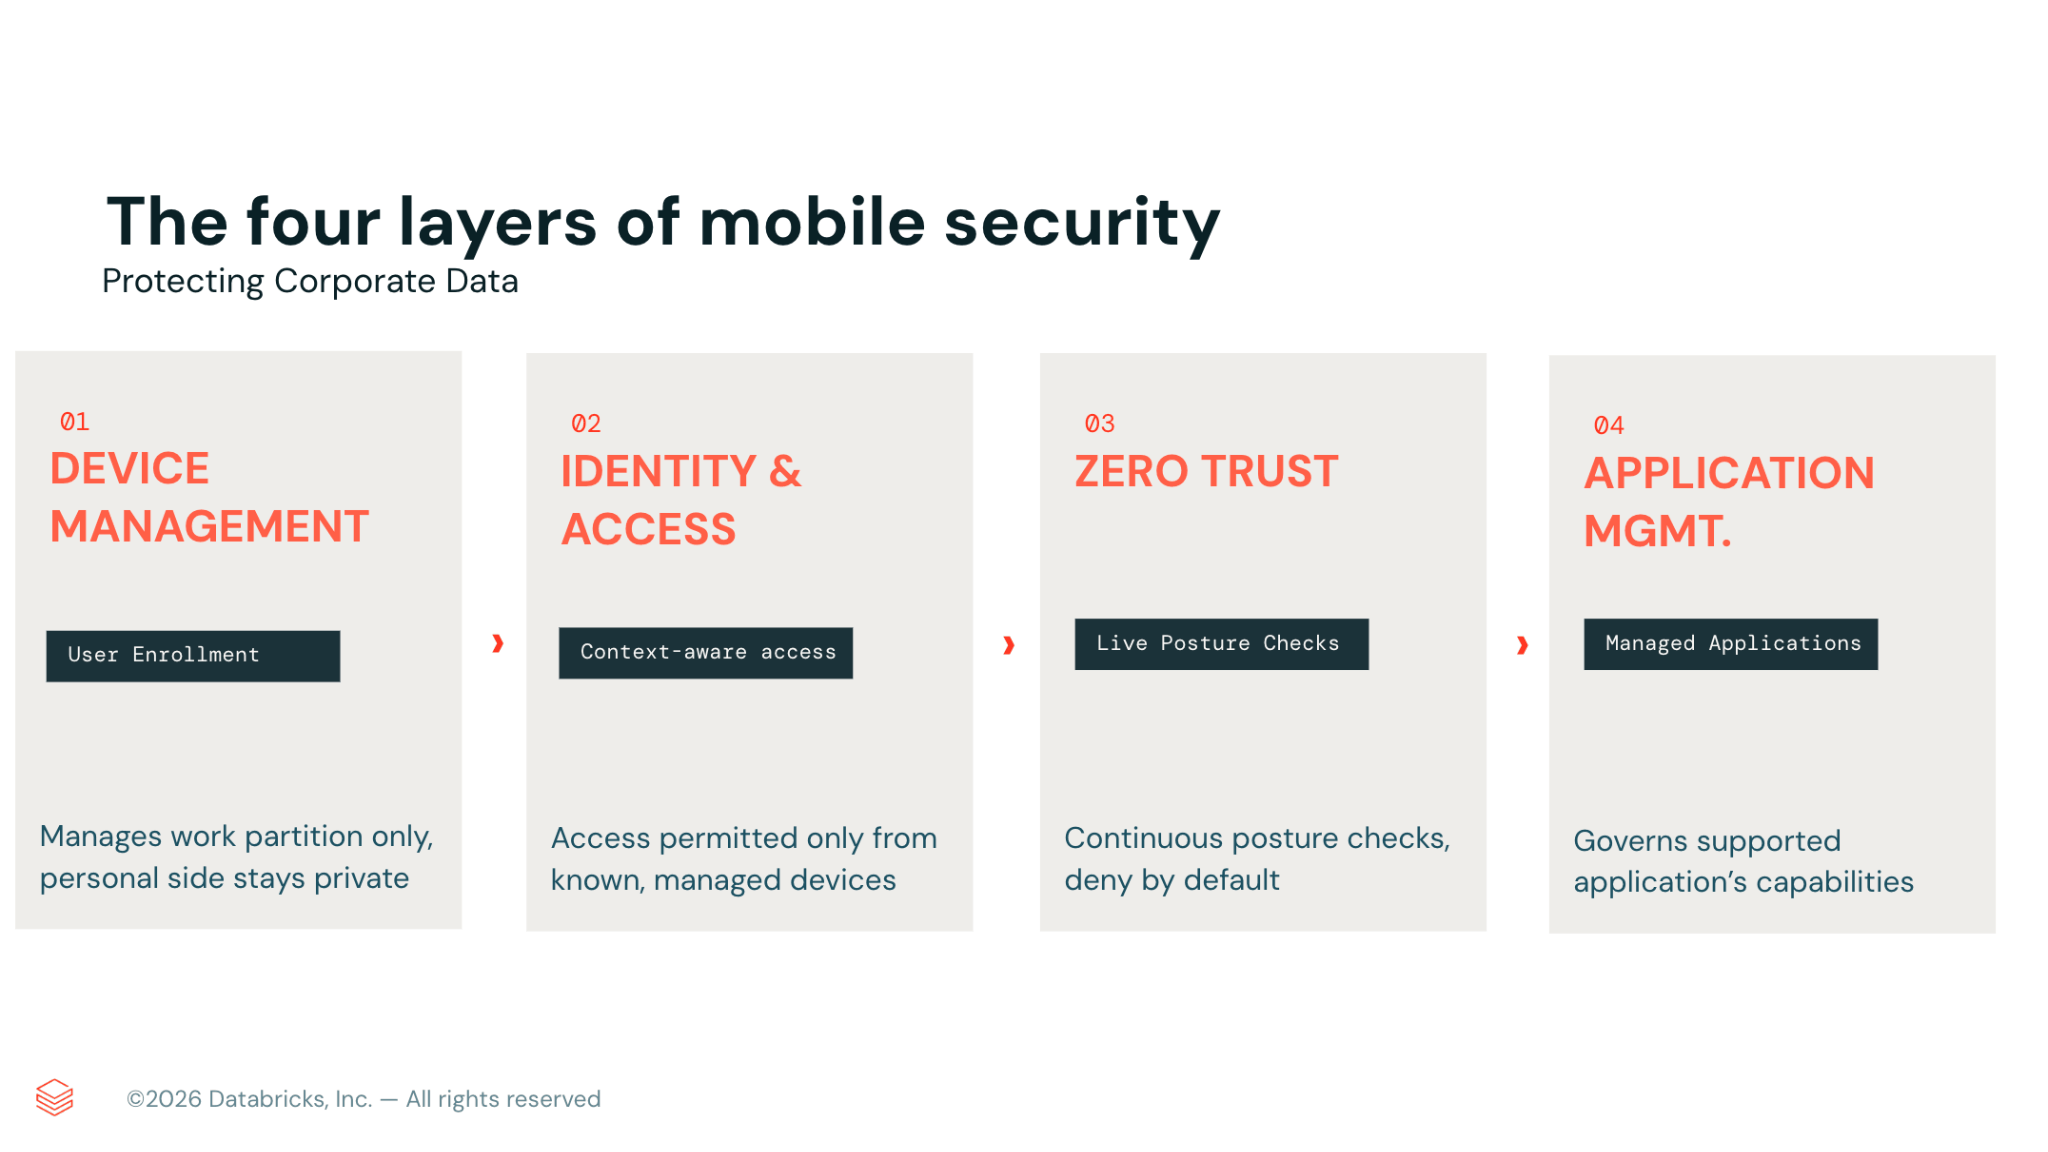
Gestion des appareils
Avant de sécuriser un téléphone, nous devons établir une méthode fiable pour installer des applications, des profils de configuration, des certificats et des politiques de sécurité. Cela est possible grâce au Mobile Device Management (MDM), la couche fondamentale sur laquelle reposent tous les autres composants.
La décision la plus importante pour les appareils personnels concerne leur mode d'enregistrement. Nous utilisons l'Account-Driven User Enrollment (ADUE) sur iOS, adapté au scénario du « bring your own device ». Nous évitons la gestion complète des appareils sur les téléphones personnels. L'enregistrement de l'utilisateur gère uniquement les composants professionnels, jamais l'appareil lui-même, ce qui nous empêche de prendre le contrôle ou d'imposer des restrictions que nous n'avons pas à imposer sur le téléphone personnel de quelqu'un. Il y a eu des incidents de sécurité notables dans la nature où l'absence de capacités d'effacement complet s'est révélée être un avantage majeur, aidant à instaurer la confiance des utilisateurs dans l'adoption des contrôles de sécurité mobile.
Lors de l'enregistrement, le téléphone crée un espace de travail distinct et chiffré pour les données professionnelles, lié à une identité d'entreprise gérée, tandis que les applications, photos et messages personnels restent entièrement privés et nous sont inaccessibles. Sur Android, le profil professionnel offre une séparation claire comparable.
Le MDM est souvent confondu avec la ligne d'arrivée. En réalité, ce n'est que le point de départ. Il nous permet d'établir une base de référence, mais il ne décide pas de qui obtient l'accès et ne vérifie pas si l'appareil est fiable. Ces capacités relèvent des couches suivantes.
Identité et accès
Une fois la gestion des appareils établie, l'étape suivante consiste à déterminer l'accès. L'authentification (authN) et les signaux contextuels agissent comme des gardiens pour chaque ressource de l'entreprise et sont gérés par notre fournisseur d'identité.
Aucune demande n'est accordée sur la seule base de l'identité. Chaque demande est évaluée par rapport à un ensemble de signaux qui, ensemble, décident si la porte s'ouvre. Le premier est l'identité, qui confirme que l'utilisateur est bien celui qu'il prétend être, grâce à une authentification multifacteur forte, sans mot de passe et résistante au phishing. Vient ensuite l'appareil, qui confirme que la demande provient d'un téléphone connu et géré, plutôt que d'un téléphone non enregistré ou inconnu. Enfin, le chemin réseau n'autorise l'accès que lorsque la demande arrive via notre tunnel sécurisé. C'est là que l'authentification s'appuie discrètement sur la couche suivante. La porte vérifie que les demandes proviennent de nos adresses réseau sécurisées, et ces adresses ne sont valides que tant que le zero trust juge l'appareil sain. Si l'un de ces signaux est faible ou manquant, la porte reste fermée.
Pour la plupart des organisations, il s'agit du contrôle ayant le plus d'impact que vous puissiez activer, et c'est la première chose à mettre en œuvre. Pas de signaux fiables, pas d'accès.
Zero trust
L'authentification détermine si l'accès doit être accordé, tandis que la mise en œuvre d'une solution de Zero Trust Network Access (ZTNA) évalue l'état de santé actuel de l'appareil et applique les règles en temps réel, sans se limiter aux événements de connexion. Le trafic professionnel est acheminé via un tunnel sécurisé au moyen d'un VPN par application, garantissant que le trafic personnel reste séparé. La conformité de l'appareil est évaluée en continu pendant son utilisation, et pas seulement une fois à l'entrée. Par exemple, notre politique peut identifier automatiquement un OS vulnérable ou compromis et bloquer immédiatement le trafic de cet appareil, sans intervention manuelle.
Le principe fondamental est de refuser l'accès par défaut et de ne l'autoriser que lorsque les conditions requises sont remplies. Plutôt que d'accorder un accès réseau étendu, le ZTNA n'accorde l'accès qu'à des applications spécifiques, tant que l'identité de l'utilisateur et l'état de l'appareil restent valides. Si l'un de ces éléments fait défaut, l'accès est coupé. Nous nous concentrons sur nos applications les plus critiques, là où la vérification continue est la plus importante.
Gestion des applications
Lors du déploiement d'une application sur un appareil mobile, la première étape consiste à l'installer en tant qu'application gérée. Cela garantit que la copie de l'application sur le téléphone est contrôlée par nos soins, et non une version téléchargée par l'utilisateur. La manière dont nous sécurisons ensuite les données de l'entreprise dépend de l'application. Parfois, nous déployons une configuration gérée via le MDM, comme des paramètres qui limitent les données à l'application ou préconfigurent une connexion sécurisée. Certaines applications intègrent leurs propres fonctionnalités de gestion d'entreprise, tandis que d'autres proposent des contrôles au niveau du tenant, comme le blocage du copier-coller en dehors de l'application, gérés via le service plutôt que l'appareil. Lorsque cela est efficace, les données de l'entreprise restent dans une limite sécurisée, même sur les appareils personnels.
La gestion des appareils mobiles fournit l'application, tandis que la gestion des applications détermine ses fonctionnalités.
Nous ne pouvons imposer de manière fiable la version gérée d'une application que si l'application ou le service lui-même est compatible, soit en refusant de s'exécuter sans notre configuration gérée, soit en n'acceptant le trafic que depuis notre tunnel sécurisé. Lorsqu'une application ne prend en charge ni l'un ni l'autre, notre politique d'identité peut confirmer que l'appareil est géré, mais elle ne peut pas savoir si la copie spécifique utilisée est la nôtre ou s'il s'agit d'une version téléchargée directement depuis l'App Store. Nous résolvons ce problème en classant les applications par niveau de sensibilité, en privilégiant strictement celles qui prennent en charge les contrôles de mobilité d'entreprise, en orientant les applications web vers un navigateur géré par l'entreprise afin qu'un canal contrôlé unique couvre plusieurs services à la fois, et en exigeant la prise en charge d'une configuration gérée ou de restrictions réseau lors de l'évaluation de nouvelles applications mobiles.
Confidentialité et transparence
Le succès d'un programme de sécurité mobile dépend de l'adhésion des employés. Même les contrôles les plus sophistiqués sont inutiles si le personnel a l'impression que l'entreprise surveille secrètement ses appareils personnels, ce qui entraîne une faible participation. C'est pourquoi nous accordons une priorité absolue à l'expérience des employés et à la transparence.
Notre fondement repose sur une transparence totale concernant la vie privée. Nous communiquons clairement, dans un langage simple, sur ce à quoi le personnel de l'entreprise peut et ne peut pas accéder, ainsi que sur les actions qu'il peut effectuer sur les appareils personnels. Nous avons documenté cette politique, l'avons examinée avec les équipes juridiques et chargées de la protection de la vie privée, et l'avons rendue facilement accessible avant l'enregistrement. La confiance se construit grâce à ce haut niveau de transparence.
Tout cela en pratique
Nous utilisons ce modèle pour créer et sécuriser nos propres applications mobiles, y compris l'application mobile Genie, pour laquelle Databricks IT a été le premier client.
Databricks IT collabore étroitement avec l'ingénierie plutôt que d'agir comme une simple partie prenante. Nous travaillons à leurs côtés, en recommandant des contrôles supplémentaires que Genie continue d'utiliser à ce jour. Genie est déployé sur notre flotte mobile en tant qu'application gérée, avec un accès limité par des contrôles d'identité pour garantir que seuls les utilisateurs autorisés sur des appareils gérés peuvent l'utiliser. Le trafic est envoyé via notre tunnel sécurisé pour des raisons de sécurité et des vérifications régulières de la conformité de l'appareil. Les couches de sécurité fondamentales étant déjà en place, Genie n'a pas eu besoin d'une solution de sécurité mobile distincte et a plutôt utilisé notre infrastructure existante.
En tant que premier client, Databricks IT a eu l'opportunité de guider le développement du produit et de produire la documentation qui aide nos clients à déployer l'application. Nous avons fourni des retours à l'ingénierie sur l'enregistrement, les processus d'accès mobile et le modèle de sécurité requis pour le mobile. Ces contributions continues aident à façonner les offres de Databricks telles que Genie et Omnigent. Ce partenariat permet de concevoir de nombreuses futures applications internes et destinées aux clients, offrant une expérience sécurisée et axée sur le mobile.
Points clés à retenir
- Structurer votre stratégie mobile en couches
- Aucun contrôle unique ne peut sécuriser entièrement les appareils mobiles. La sécurité repose plutôt sur la combinaison de la gestion des appareils, de l'identité, du zero trust et de la gestion des applications, de sorte que chaque couche ajoute des contrôles compensatoires pour former une solution globale.
- Confidentialité et confiance des utilisateurs
- Les contrôles qui protègent visiblement les données personnelles sont ceux que les utilisateurs sont prêts à accepter, et cette acceptation est la clé de la réussite de la stratégie.
- Connaître les capacités
- Toutes les applications ne peuvent pas être entièrement verrouillées sur un appareil personnel. Construisez votre stratégie autour de cette réalité plutôt que de supposer qu'une politique a une portée plus large qu'elle n'en a en réalité.
Conclusion
Aucun contrôle unique ne peut sécuriser un appareil personnel. La sécurité repose plutôt sur la collaboration de plusieurs couches. Commencez par la gestion des appareils mobiles, contrôlez l'accès en fonction de l'identité et du statut de l'appareil, effectuez des contrôles de santé continus sur les signaux vitaux et confinez les données au niveau de l'application dans la mesure du possible. Déployez ces couches progressivement et respectez toujours la vie privée des utilisateurs, afin que la sécurité soit perçue comme naturelle plutôt qu'imposée. Sur les appareils qui n'appartiennent pas à l'entreprise, la participation volontaire est la clé d'une sécurité efficace.
Inscrivez-vous à notre session lors de la JAMF Nation User Conference pour en savoir plus : https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Veuillez consulter https://www.databricks.com/trust pour en savoir plus sur les fonctionnalités de sécurité et de conformité de notre plateforme
(Cet article de blog a été traduit à l'aide d'outils basés sur l'intelligence artificielle) Article original
Recevez les derniers articles dans votre boîte mail
Abonnez-vous à notre blog et recevez les derniers articles directement dans votre boîte mail.