그리드 보안: 에너지 & 공공 설비 / 유틸리티를 위한 사이버 분석 실용 가이드
작성자: 사이푸르 라흐만
- 데이터 사일로를 없애고 360도 가시성을 확보하기 위해 Databricks에서 IT, 클라우드, OT/ICS 보안 텔레메트리를 결합하고 분석합니다.
- 새롭게 부상하는 OT 랜섬웨어 공격에 대비하여 고급 위협 탐지 및 사전 방어를 위해 Databricks에 ML 기반 분석을 배포합니다.
- Databricks에서 NERC CIP 및 TSA 규정 준수 보고를 간소화하는 동시에 장기 로그 스토리지 및 규제 감사 비용을 최대 70%까지 절감할 수 있습니다.
현대 데이터 플랫폼이 핵심 인프라의 사이버 보안 운영을 어떻게 변화시키고 있는가
에너지 및 유틸리티(E&U) 부문은 운영 기술(OT)과 정보 기술(IT) 시스템이 융합되면서 위협 행위자들이 공격적으로 악용하는 새로운 취약점이 생성됨에 따라 전례 없는 사이버 보안 문제에 직면해 있습니다. 2024년 OT/ICS 시스템에 대한 랜섬웨어 공격이 87% 급증하고 1 에너지 부문의 모든 보안 사고 중 45%가 제3자 침해로 인해 발생하는 2 상황에서 기존 SIEM 솔루션은 현대 보안 운영의 규모와 복잡성에 대응하기에 부적절한 것으로 입증되고 있습니다.
해결책은 IT 및 OT 환경 모두에서 발생하는 방대한 양의 보안 원격 측정 데이터를 처리하는 동시에 고급 위협 탐지, 규정 준수 보고 및 장기 포렌식에 필요한 분석적 깊이를 제공할 수 있는 통합 데이터 플랫폼 접근 방식을 채택하는 것입니다. 이 종합 가이드에서는 데이터 레이크하우스 플랫폼, 특히 Databricks가 에너지 및 유틸리티 조직의 사이버 보안 운영을 어떻게 혁신하고 있는지 살펴봅니다.
에너지 및 유틸리티(E&U) 사이버 보안, 무엇이 다르고 왜 시급한가
IT/OT 융합 과제
에너지 및 유틸리티 조직은 기존 IT 네트워크가 물리적 인프라를 제어하는 운영 기술 시스템과 점점 더 교차하는 독특한 사이버 보안 환경에서 운영됩니다. 이러한 융합은 다음과 같은 몇 가지 중요한 문제를 야기합니다.
공격 표면 확대: 원래 보안보다는 격리 및 안정성을 위해 설계되었던 레거시 OT 시스템이 이제는 기업 네트워크 및 클라우드 서비스에 연결되고 있습니다. 2024년에 조직의 94%가 OT 사이버 사고 위험에 처했다고 보고했으며 3, 98%는 OT 환경에 영향을 미치는 IT 사고를 경험했습니다.
복잡한 규제 환경: 에너지 기업은 전력 공공 설비를 위한 NERC CIP 표준과 파이프라인 운영자를 위한 TSA 파이프라인 보안 지침 등 복잡하게 얽힌 규정 준수 요건을 해결해야 합니다. 2024년 5월 29일에 업데이트된 TSA 파이프라인 보안 지침 SD-2021-01D 4 는 지속적인 모니터링 및 사고 보고를 통해 향상된 사이버 보안 복원력을 강조합니다.
고위험 환경: 기존 IT 환경과 달리 에너지 및 공공 설비 분야의 보안 실패는 공공 안전과 국가 안보에 연쇄적인 영향을 미칠 수 있습니다. 2021년 콜로니얼 파이프라인 랜섬웨어 공격 5 은 단일 사이버 인시던트가 동부 해안 전역의 연료 유통을 중단시켜 광범위한 운영 및 경제적 결과를 초래할 수 있음을 보여주었습니다.
증가하는 위협 환경
에너지 및 유틸리티 산업이 직면한 위협 환경은 급격하게 심화되었습니다.
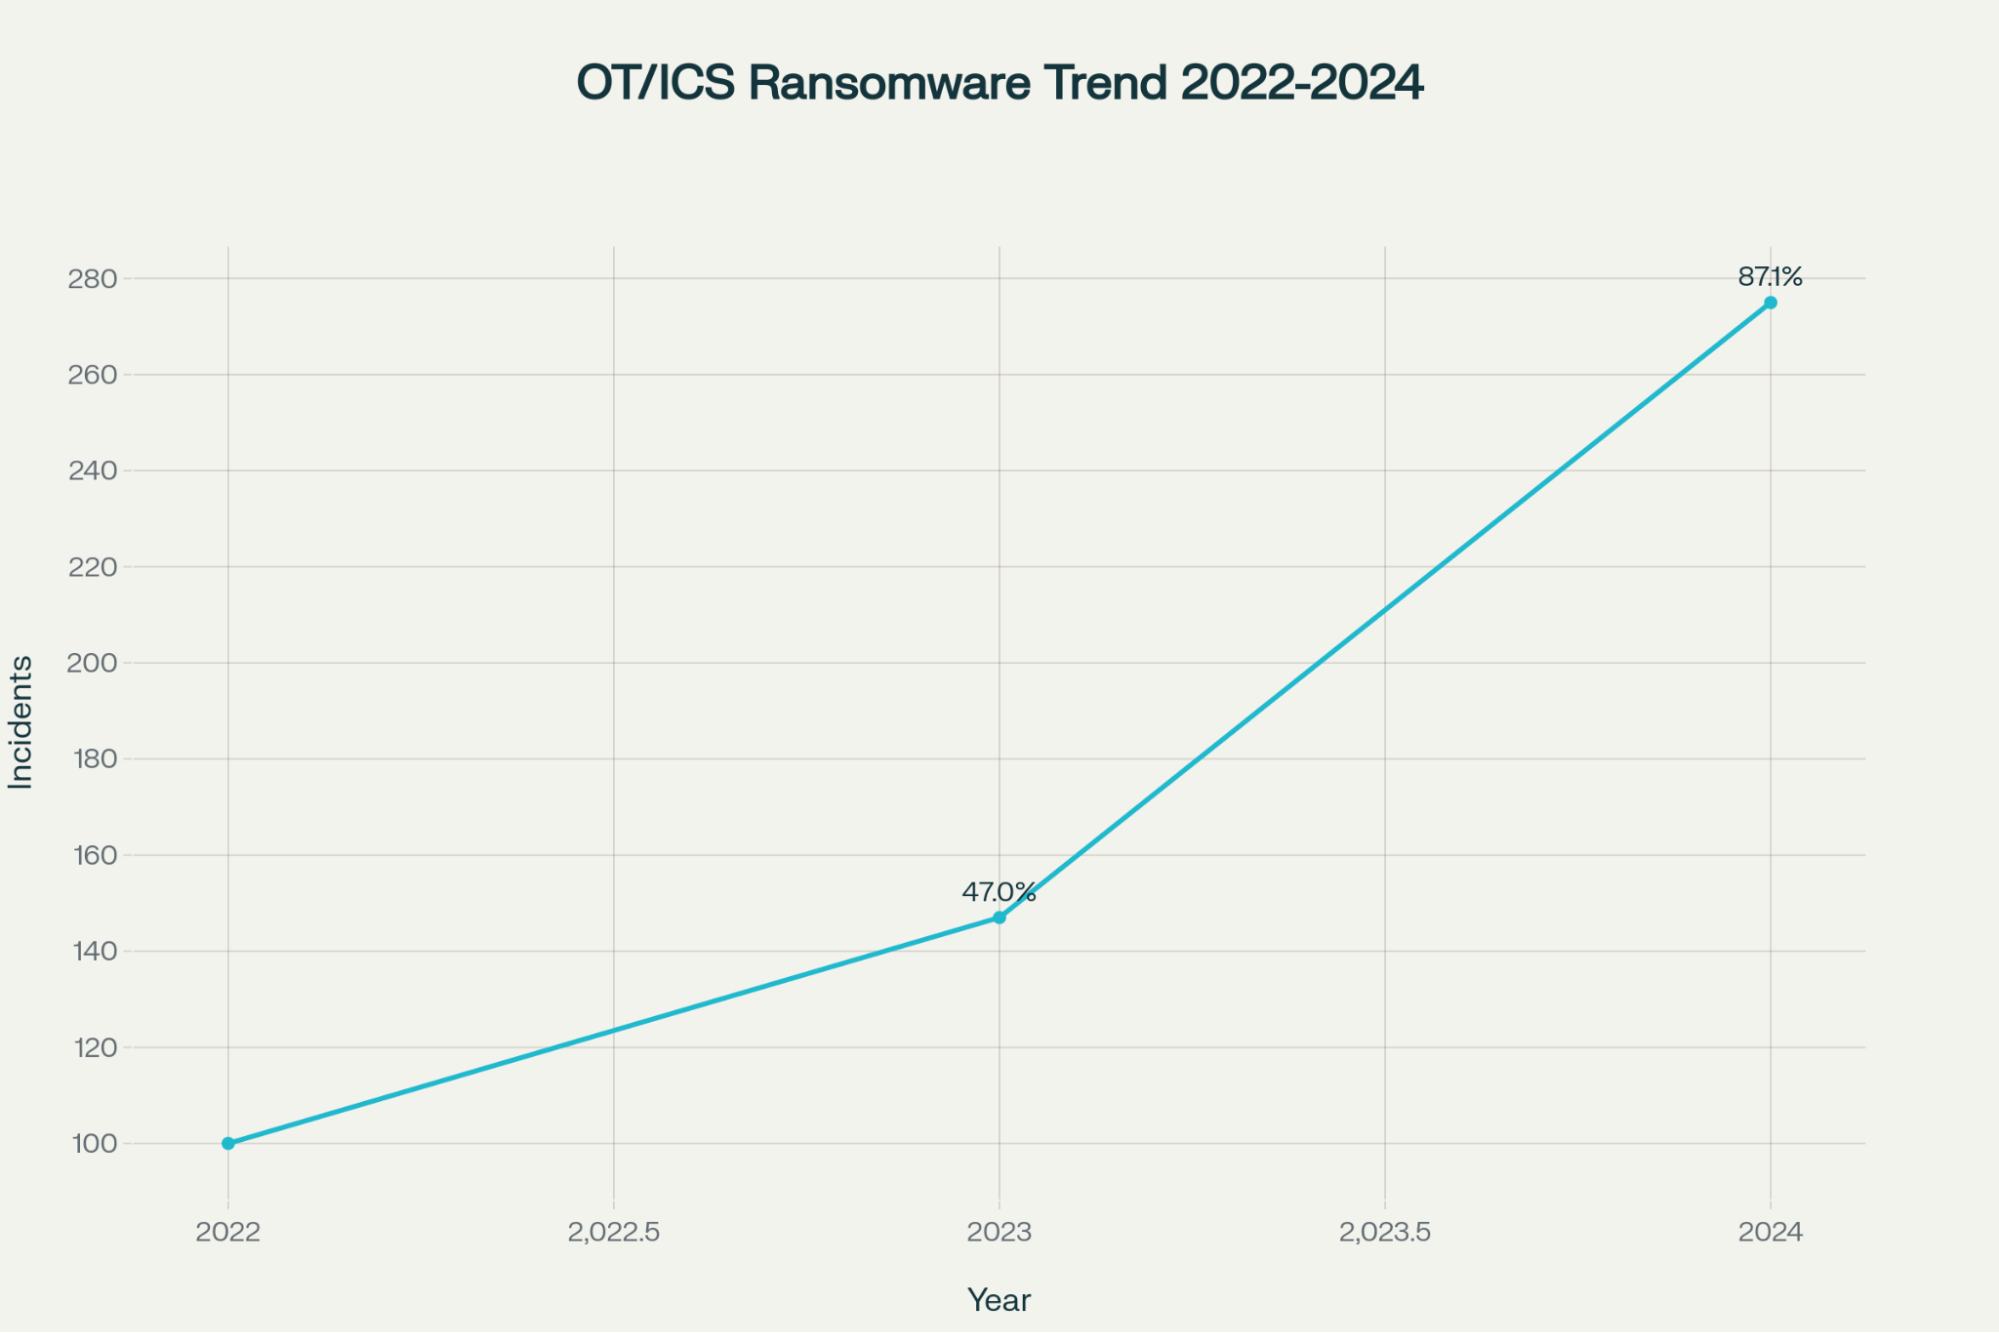
OT/ICS 랜섬웨어 인시던트 증가: 2024년 87% 증가 6.
제3자 위험 확산: 연구에 따르면 에너지 부문 보안 침해의 67%는 소프트웨어 및 IT 공급업체와 관련이 있으며 7, 이는 공급망 보안 모니터링의 중대한 중요성을 보여줍니다. 에너지 부문의 제3자 침해율 45%는 전 세계 평균인 29%를 크게 상회합니다 8.
국가 및 지능형 지속 위협: 2024 SANS ICS/OT 사이버 보안 설문조사 9 에서는 중요 인프라를 대상으로 하는 공격이 점점 더 정교해지고 있으며, 특히 국가의 지원을 받는 그룹이 전략적 우위를 확보하기 위해 OT 환경에 집중하고 있는 것으로 나타났습니다.
재정적 영향: 에너지 부문의 데이터 유출 평균 비용은 2023년에 478만 달러에 달했으며, 파괴적인 사이버 공격은 평균 524만 달러였습니다 10. 공격이 더욱 정교해지고 널리 퍼짐에 따라 이러한 비용은 계속 증가하고 있습니다.
보안 팀에 지금 필요한 주요 사용 사례
1. IT, 클라우드, OT/ICS 전반의 통합 보안 데이터 레이크
비즈니스 영향: 데이터 사일로를 제거하고 하이브리드 환경 전반에 걸쳐 포괄적인 가시성을 제공하며, 중앙 집중식 분석을 통해 평균 탐지 시간(MTTD)을 최대 60%까지 단축합니다.
주요 데이터 소스:
- IT 시스템: Windows/Linux 로그, Active Directory 이벤트, 네트워크 플로우 데이터, 엔드포인트 탐지 원격 측정
- 클라우드 인프라: AWS CloudTrail, Azure 활동 로그, GCP 감사 로그, 클라우드 보안 태세 데이터
- OT/ICS 네트워크: Historian 데이터, SCADA 로그, HMI 이벤트, 산업용 프로토콜 트래픽(Modbus, DNP3, IEC 61850)
- 네트워크 인프라: 방화벽 로그, IDS/IPS 경고, 네트워크 장치 구성
주요 지표:
- 데이터 보존: 핫(30~90일), 웜(1~2년), 콜드(7~10년)
- 수집률: IT, 클라우드 및 OT 소스 전반에서 하루 평균 16TB
- 쿼리 성능: 대화형 헌팅을 위한 1초 미만 응답
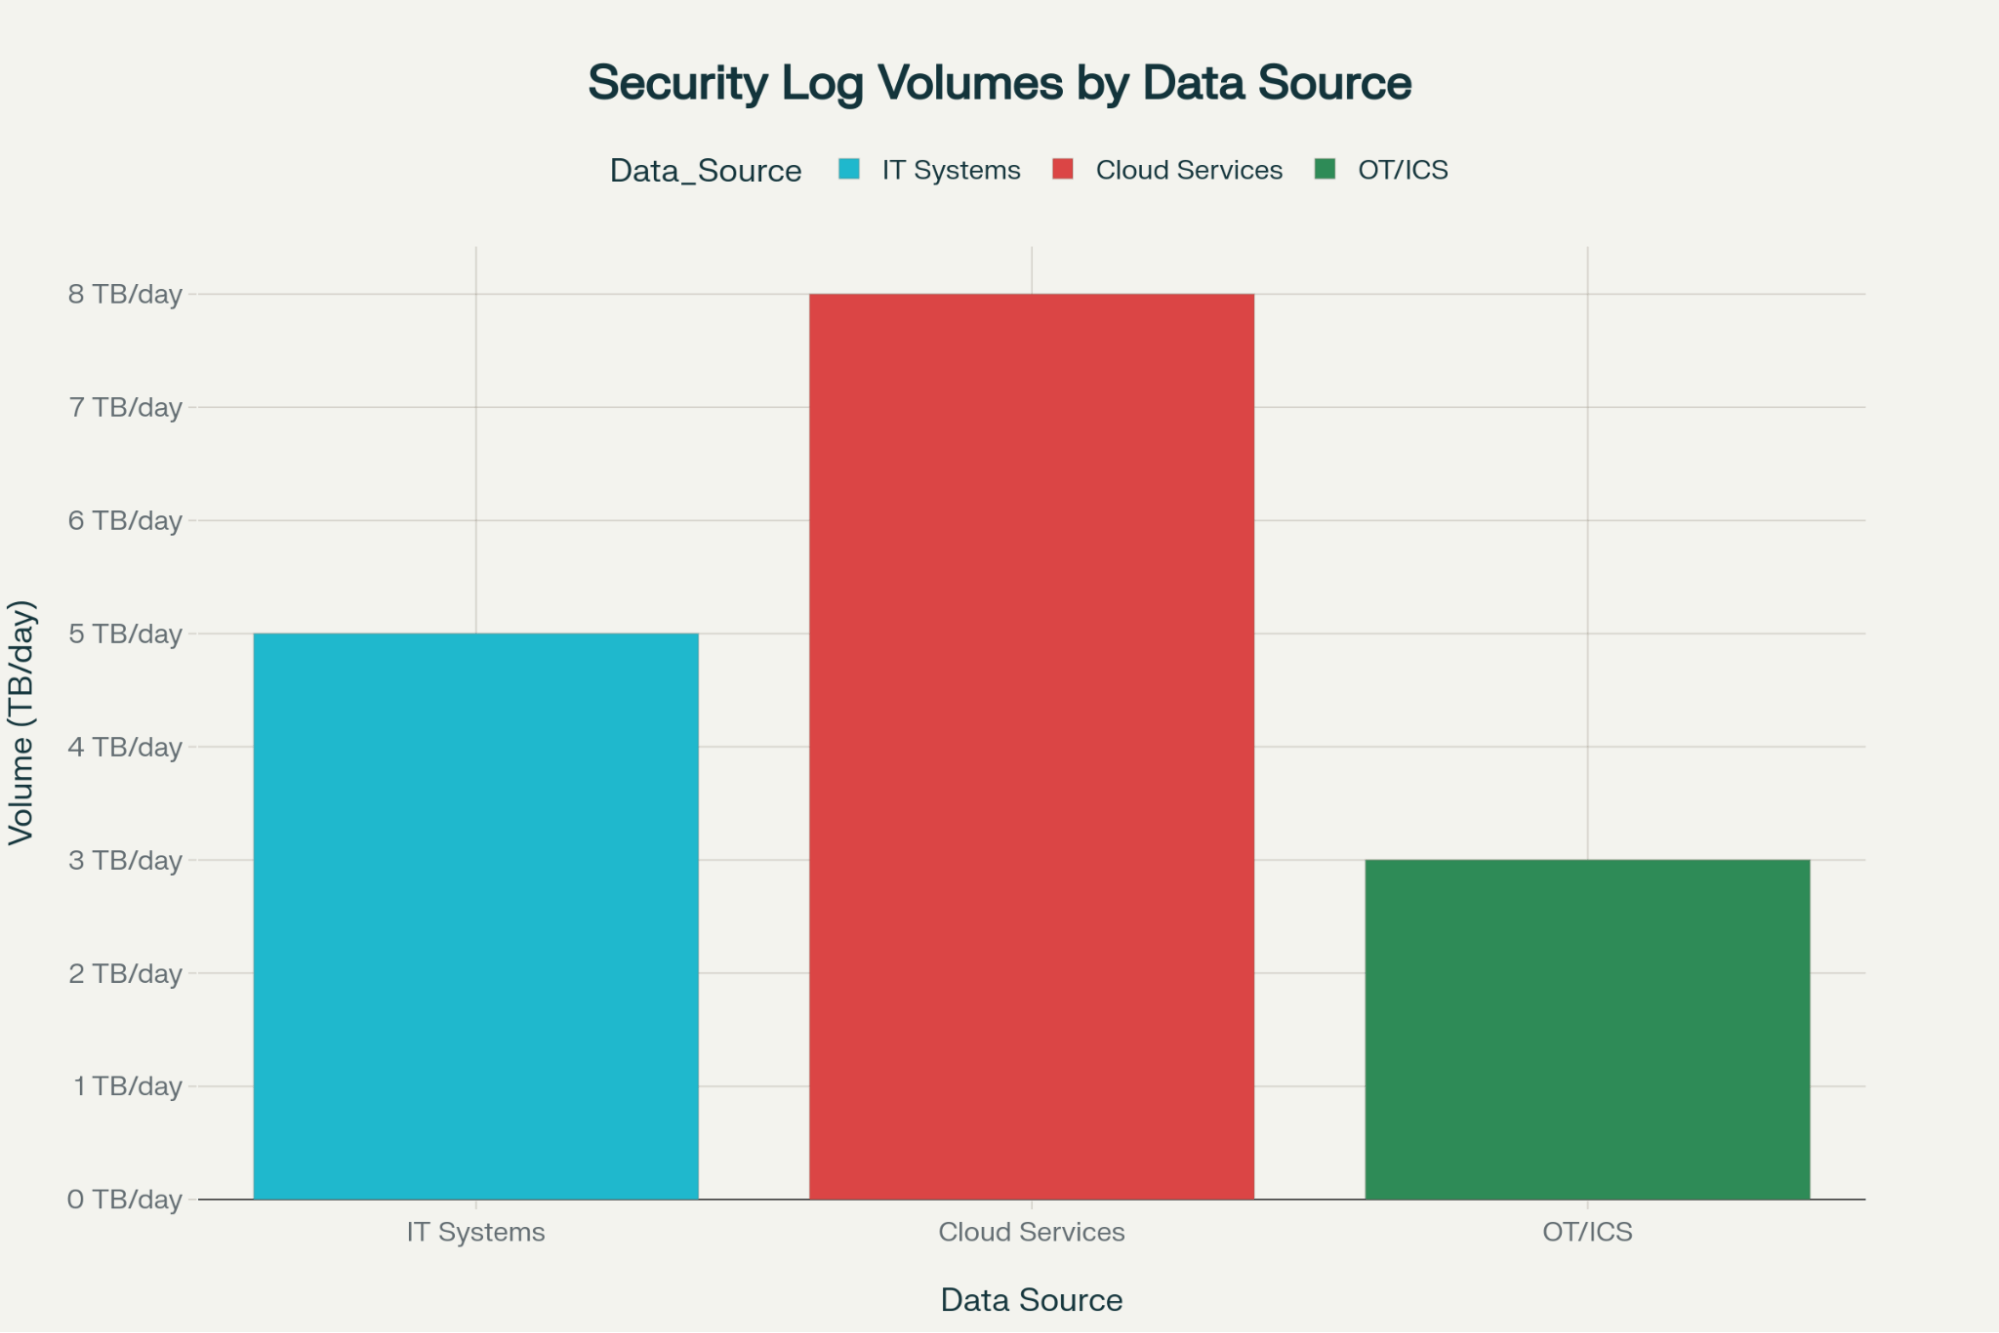
소스별 일일 보안 로그 볼륨
2. 지능형 위협 탐지 및 헌팅
비즈니스 영향: 기존 보안 제어를 우회하는 정교한 공격, 특히 기존 SIEM 규칙이 적용되지 않을 수 있는 OT 환경을 표적으로 하는 공격을 탐지할 수 있습니다.
주요 기능:
- OT 인식 분석: 히스토리언 데이터의 행동 분석을 통해 비정상적인 프로세스 변경 또는 무단 장비 수정을 탐지합니다.
- 교차 도메인 상관관계: IT 자격 증명 도용을 후속 OT 네트워크 정찰에 연결
- 공급망 모니터링: 공급업체 액세스 패턴 및 서드파티 소프트웨어 동작의 자동화된 분석
주요 지표:
- ML 강화 탐지를 통해 오탐지율을 40~70% 감소시킵니다.
- 과거 데이터에 대한 10배 더 빠른 쿼리로 위협 헌팅 효율성 개선
- IT에서 OT 네트워크로의 횡적 이동을 15분 이내에 탐지
3. 페타바이트 규모의 사고 대응 및 포렌식
비즈니스 영향: 인시던트 대응 및 포렌식 조사를 가속화하여 복잡한 다중 도메인 인시던트의 평균 복구 시간(MTTR)을 몇 주에서 며칠로 단축합니다.
핵심 기능:
- 타임라인 재구성: IT 및 OT 시스템 전반의 이벤트를 신속하게 연관시켜 포괄적인 공격 타임라인을 구축합니다.
- 증거 보존: 규제 및 법적 요구 사항을 위한 암호화 무결성 검증 기능을 갖춘 불변 데이터 스토리지
- 협업 조사: 공유 노트북과 워크플로를 통해 분산된 보안 팀이 복잡한 인시던트에 대해 협업하도록 지원
주요 지표:
- 수 페타바이트의 과거 데이터를 몇 초 만에 쿼리
- 포렌식 조사 시간을 80% 단축
- 전체 감사 추적을 통해 법적으로 방어 가능한 증거 체인을 유지합니다.
4. 규제 보고 및 통제 증거
비즈니스 영향: NERC CIP, TSA 보안 지침 및 기타 규제 프레임워크에 대한 규정 준수 보고를 자동화하여 수동 작업을 90% 줄이는 동시에 정확성과 일관성을 개선합니다.
지원되는 규정 준수 프레임워크:
- NERC CIP-011-4: 정보 보호 프로그램 증거 및 사이버 자산 인벤토리 보고 11
- CIP-015-1: 내부 네트워크 보안 모니터링 및 로깅 요구사항 12
- TSA 파이프라인 보안 지침: 중요 파이프라인 인프라에 대한 지속적인 모니터링 및 사고 보고 13
주요 기능:
- 감사 요구 사항을 위한 자동화된 데이터 리니지 추적
- 예외 알림 기능이 있는 실시간 규정 준수 대시보드
- 규제 제출을 위한 사전 빌드된 보고서 템플릿
5. 제3자/공급망 위험 분석
비즈니스 영향: 제3자 침해가 전체 에너지 부문 사고의 거의 절반을 차지한다는 점을 고려할 때 중요한 공급업체 보안 태세 및 공급망 위험에 대한 지속적인 모니터링을 제공합니다.
위험 평가 기능:
- 공급업체 보안 점수 측정: 외부 및 내부 원격 분석을 사용한 타사 보안 태세 자동 평가
- 액세스 패턴 분석: 이상 탐지를 위한 공급업체 네트워크 액세스 및 데이터 상호작용 모니터링
- 공급망 매핑: 상호의존성 및 연쇄적인 위험 시나리오 시각화
주요 지표:
- 공급업체 액세스 및 활동에 대한 360도 가시성
- 위협 인텔리전스 피드 기반 실시간 위험 점수 업데이트
- 고위험 공급업체 활동 또는 정책 위반에 대한 자동화된 알림
Databricks가 지원하는 방법: 구체적인 기능
보안을 위한 레이크하우스 아키텍처
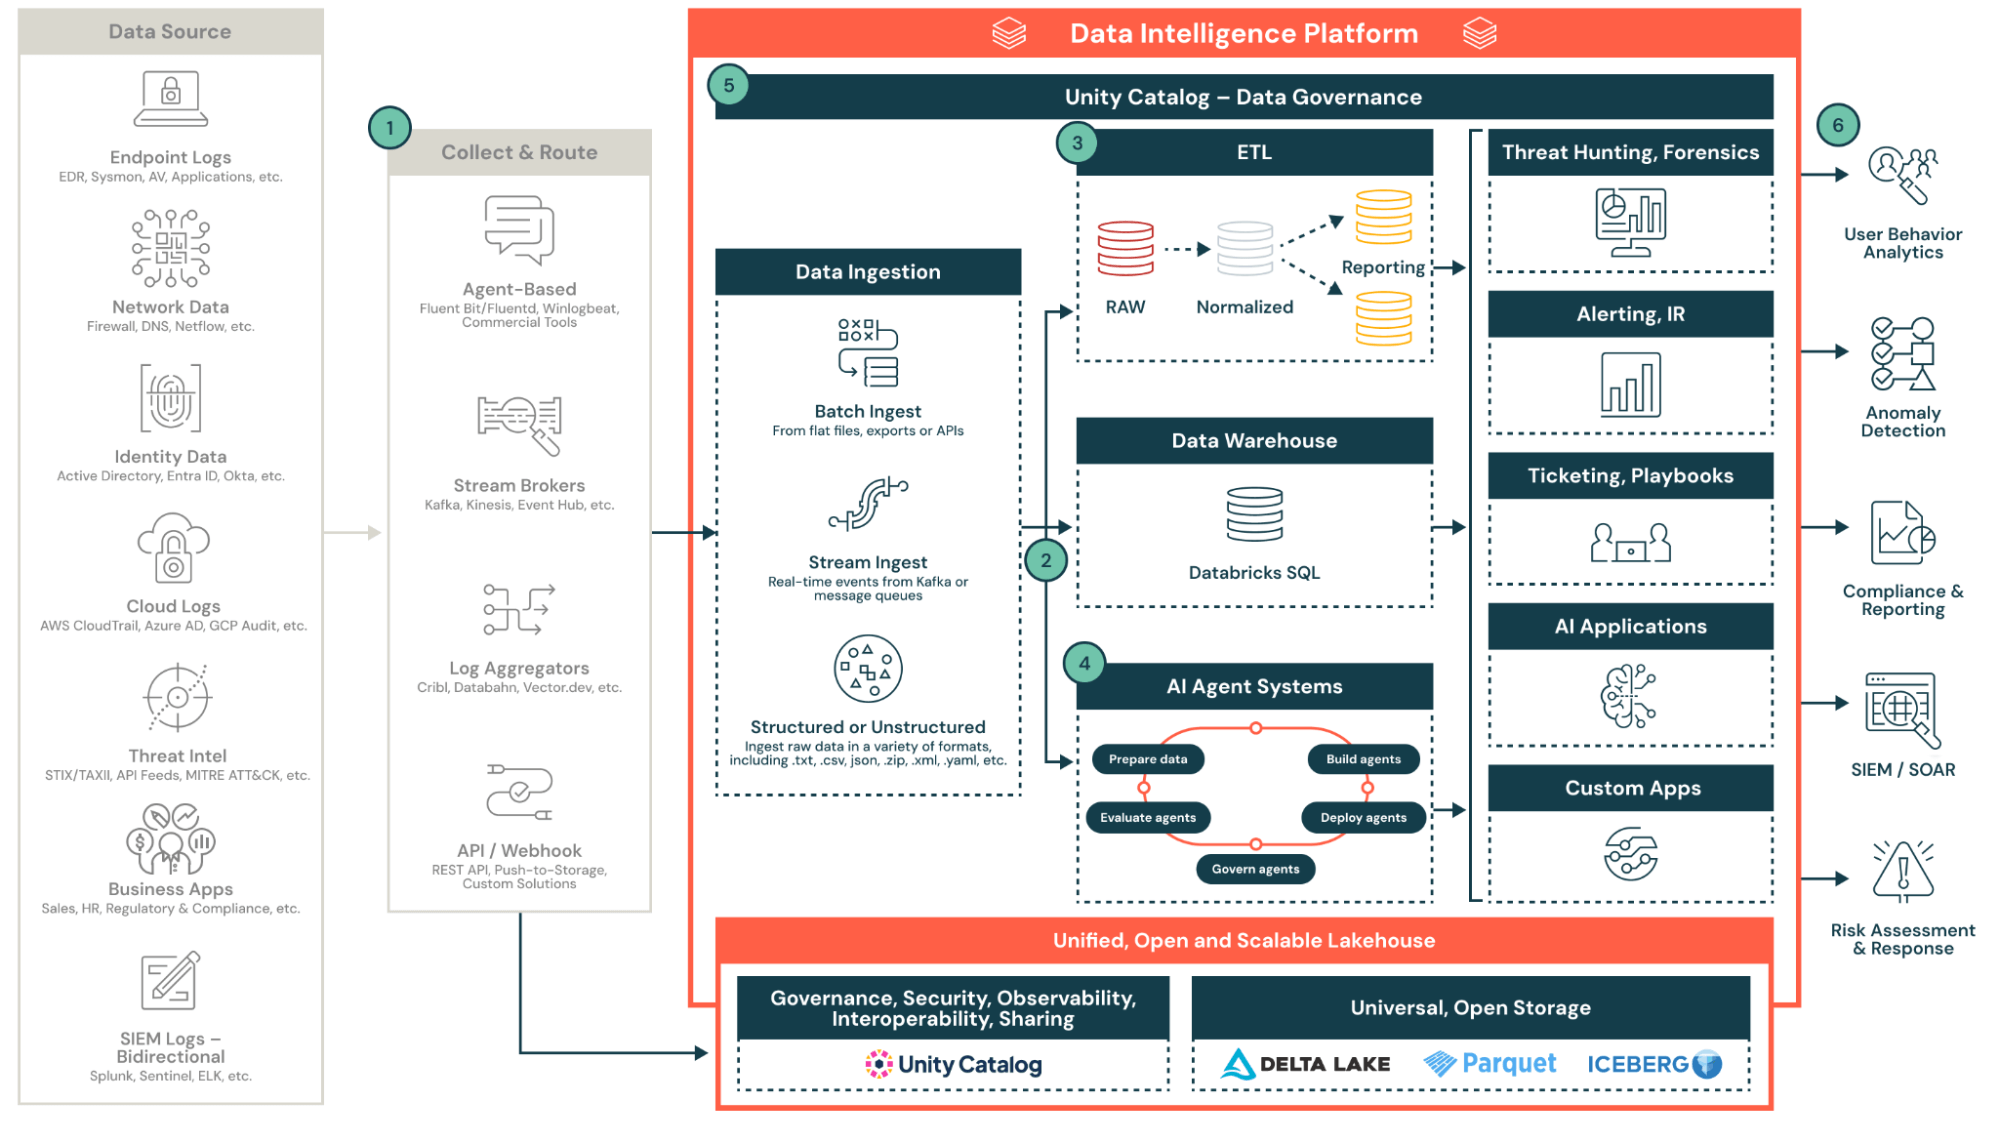
에너지 및 공공 설비 사이버 보안을 위한 Databricks 레이크하우스 아키텍처
Databricks 데이터 인텔리전스 플랫폼 14 은 에너지 및 유틸리티 보안팀이 직면한 고유한 과제를 해결하는 통합 아키텍처를 제공합니다.
Delta Lake Foundation: ACID 트랜잭션을 지원하는 개방형 형식의 데이터 스토리지는 데이터 무결성을 보장하고 공급업체 종속을 제거합니다. 보안 원격 측정 데이터는 배치 분석과 실시간 스트리밍 query를 모두 지원하는 최적화된 열 형식으로 저장됩니다.
Unity Catalog 거버넌스: 세분화된 액세스 제어, 규정 준수를 위한 자동화된 데이터 리니지 추적, 모든 데이터 자산에 걸친 일관된 보안 정책을 통해 포괄적인 데이터 거버넌스를 제공합니다.
실시간 처리: Structured Streaming 및 Auto Loader는 IT 및 OT 소스에서 보안 데이터를 지속적으로 수집하여 1초 미만의 탐지 시나리오와 실시간 대시보드 업데이트를 지원합니다.
고급 분석 및 ML 기능
MLflow 통합: 위협 탐지 모델 개발부터 배포 및 모니터링까지 보안 사용 사례를 위한 전체 머신러닝 수명 주기를 관리합니다. 이상 탐지, 사용자 행동 분석 및 위협 분류를 위한 사전 구축된 모델은 에너지 부문 환경에 맞게 맞춤화할 수 있습니다.
Lakehouse 모니터링 15: 위협 환경이 진화함에 따라 탐지 정확도를 높게 유지하기 위해 데이터 품질 및 모델 성능을 모니터링합니다. 자동화된 드리프트 감지를 통해 시간이 지나도 모델 효율성을 유지할 수 있습니다.
델타 라이브 테이블: 데이터 처리 파이프라인의 생성 및 관리를 간소화하여 보안 데이터가 원시 수집에서 적절한 품질 관리 및 계보 추적을 통해 분석 준비 형식으로 흐르도록 보장합니다.
멀티클라우드 유연성 및 통합
Bring-Your-Own Analytics: 조직은 기존 SIEM/SOAR 투자를 유지하면서 장기 데이터 보존, 고급 분석 및 ML 기반 위협 탐지를 위해 Databricks를 활용할 수 있습니다. 이 접근 방식은 즉각적인 탐지 기능과 심층적인 분석 능력이라는 두 가지 장점을 모두 제공합니다.
비용 효율적인 보존: 계층형 스토리지 옵션을 통해 조직은 실시간 운영을 위해 핫 데이터에 즉시 액세스할 수 있도록 유지하는 한편, 규정 준수 및 포렌식 목적으로 과거 데이터를 비용 효율적으로 아카이빙할 수 있습니다. 이는 보안 로그를 7~10년 동안 보관해야 할 수 있는 에너지 기업에 특히 중요합니다.
개방형 통합: 업계 표준 API 및 데이터 형식 지원은 엔드포인트 탐지 플랫폼부터 산업 제어 시스템 모니터링 솔루션까지 기존 보안 도구와의 원활한 통합을 보장합니다.
Databricks가 차별화되는 이유
개방형 표준: 데이터를 독점 형식에 종속시키는 클라우드 네이티브 솔루션과 달리 Databricks는 Delta Lake 및 Apache Parquet와 같은 개방형 표준을 사용하여 조직이 데이터에 대한 제어권을 유지하고 변화하는 요구 사항에 적응할 수 있도록 보장합니다.
진정한 멀티클라우드: 경쟁사들이 주로 자체 네이티브 클라우드 환경에 집중하는 반면, Databricks는 AWS, Azure, Google Cloud 전반에서 일관된 기능을 제공하여 조직이 클라우드 전략에 관계없이 통합 보안 분석을 구현할 수 있도록 지원합니다.
ML/AI 리더십: 모델 수명 주기 관리를 위한 MLflow와 데이터 거버넌스를 위한 Unity Catalog의 조합은 엔터프라이즈 규모에서 ML 기반 보안 사용 사례를 배포하고 관리하기 위한 독보적인 기능을 제공합니다.
비용 최적화: Photon 및 Delta Engine과 같은 지능형 데이터 계층화 및 최적화 기능은 대규모 보안 분석 워크로드에 대해 뛰어난 가격 대비 성능을 제공하며, 기존 데이터 웨어하우스 방식에 비해 총소유비용을 40~60% 절감하는 경우가 많습니다.
고객 즉시 활용 가능한 결과 & 다음 단계
90일 파일럿 계획
1단계(1~30일): 기반 설정
- Unity Catalog 거버넌스를 사용하여 Databricks 워크스페이스 배포
- 3~5개의 우선 순위 로그 소스(Windows, 방화벽, 클라우드 감사 logs)에서 데이터 수집 구성
- 기본 품질 관리를 포함한 브론즈/실버/골드 데이터 아키텍처 구축
2단계(31~60일): 탐지 & 분석
- 5가지 핵심 탐지 사용 사례 구현(예: 래터럴 무브먼트, 권한 상승, 비정상적인 네트워크 활동)
- IT-OT 공격 경로에 초점을 맞춘 2개의 위협 헌팅 플레이북 배포
- 보안 상태 지표를 보여주는 경영진 대시보드 생성
3단계(61-90일): 규정 준수 및 최적화
- 주요 규제 프레임워크(NERC CIP 또는 TSA)에 대한 자동화된 규정 준수 보고 기능 구축
- 기존 SIEM 대비 보존 비용 절감액 계산(일반적으로 50-70% 절감)
- 전체 배포를 위한 성공 지표 및 비즈니스 사례 수립
예상 결과
운영 개선 사항:
- 정교한 위협을 탐지하는 데 걸리는 시간 60% 단축
- 통합된 데이터 액세스를 통해 80% 더 빨라진 포렌식 조사
- 규정 준수 보고의 90% 자동화
비용 혜택:
- 장기 데이터 보존 비용 50-70% 절감
- SIEM 데이터 볼륨 제한 및 관련 초과 요금 제거
- 통합 플랫폼 접근 방식을 통해 전문 포렌식 도구의 필요성 감소
전략적 이점:
- 증가하는 데이터 볼륨에 따라 확장되는 미래 보장형 아키텍처
- 개방형 데이터 형식을 통한 공급업체 종속성 탈피
- 최신 툴링을 통해 숙련된 보안 애널리스트를 유치하고 유지하는 능력 향상
행동 촉구
IT/OT 융합이 가속화되고 위협 행위자가 더욱 정교해짐에 따라 에너지 및 공공 설비 부문이 직면한 사이버 보안 과제는 더욱 심화될 것입니다. 지금 바로 보안 분석 플랫폼을 현대화하는 조직은 진화하는 규제 요건을 충족하면서 새로운 위협에 더 효과적으로 방어할 수 있는 입지를 확보하게 될 것입니다.
사이버 보안 운영을 혁신할 준비가 되셨습니까? Databricks 사이버 보안 워크숍을 예약하여 레이크하우스 플랫폼이 귀사의 특정 보안 과제를 어떻게 해결할 수 있는지 알아보세요.
(이 글은 AI의 도움을 받아 번역되었습니다. 원문이 궁금하시다면 여기를 클릭해 주세요)
최신 게시물을 이메일로 받아보세요
블로그를 구독하고 최신 게시물을 이메일로 받아보세요.