Abilitare un lavoro sicuro e produttivo sui dispositivi personali
Proteggere le attività aziendali sui telefoni personali senza compromettere la privacy dei dipendenti
- In che modo Databricks protegge i dati aziendali sui dispositivi personali, preservando la privacy dei dipendenti e creando fiducia negli utenti.
- Una strategia di sicurezza mobile multilivello che copre la gestione dei dispositivi, l'identità e l'accesso, lo zero trust e la gestione delle applicazioni.
- Un esempio pratico di applicazione della strategia all'app mobile Genie e di collaborazione con il team di Engineering in qualità di "customer zero".
In Databricks IT, la nostra visione è consentire alle persone di lavorare da qualsiasi luogo senza mettere a rischio i dati aziendali. Sui dispositivi mobili, l'attenzione si è spostata dal semplice controllo delle e-mail allo svolgimento di un lavoro vero e proprio. Le persone usano Slack, approvano richieste e accedono alle app interne sui propri telefoni personali, e si aspettano che tutto funzioni e basta. Inoltre, la proliferazione di agenti AI e strumenti come Genie, Omnigent e Claude Code ha cambiato il modo in cui le persone lavorano, con il crescente desiderio di trasferire le sessioni desktop sui telefoni quando si è in movimento per evitare di perdere il lavoro di concentrazione e il contesto. Il BYOD mobile rende tutto questo più difficile, perché la vita lavorativa e quella privata condividono lo stesso dispositivo. Un telefono personale è diverso da un laptop aziendale. Noi di Databricks non ne siamo i proprietari, alcuni accessi non possono essere limitati e non abbiamo il diritto di visualizzarne i contenuti. La sfida che ci siamo proposti di risolvere era semplice da enunciare e difficile da realizzare: proteggere i dati aziendali su dispositivi che non possediamo, senza mai violare la privacy degli utenti.
Questo post illustra il nostro approccio interno alla sicurezza mobile. Invece di concentrarci su un solo prodotto, il nostro approccio si compone di quattro livelli, ciascuno con uno scopo specifico: gestione dei dispositivi, autenticazione, zero trust e gestione delle applicazioni.
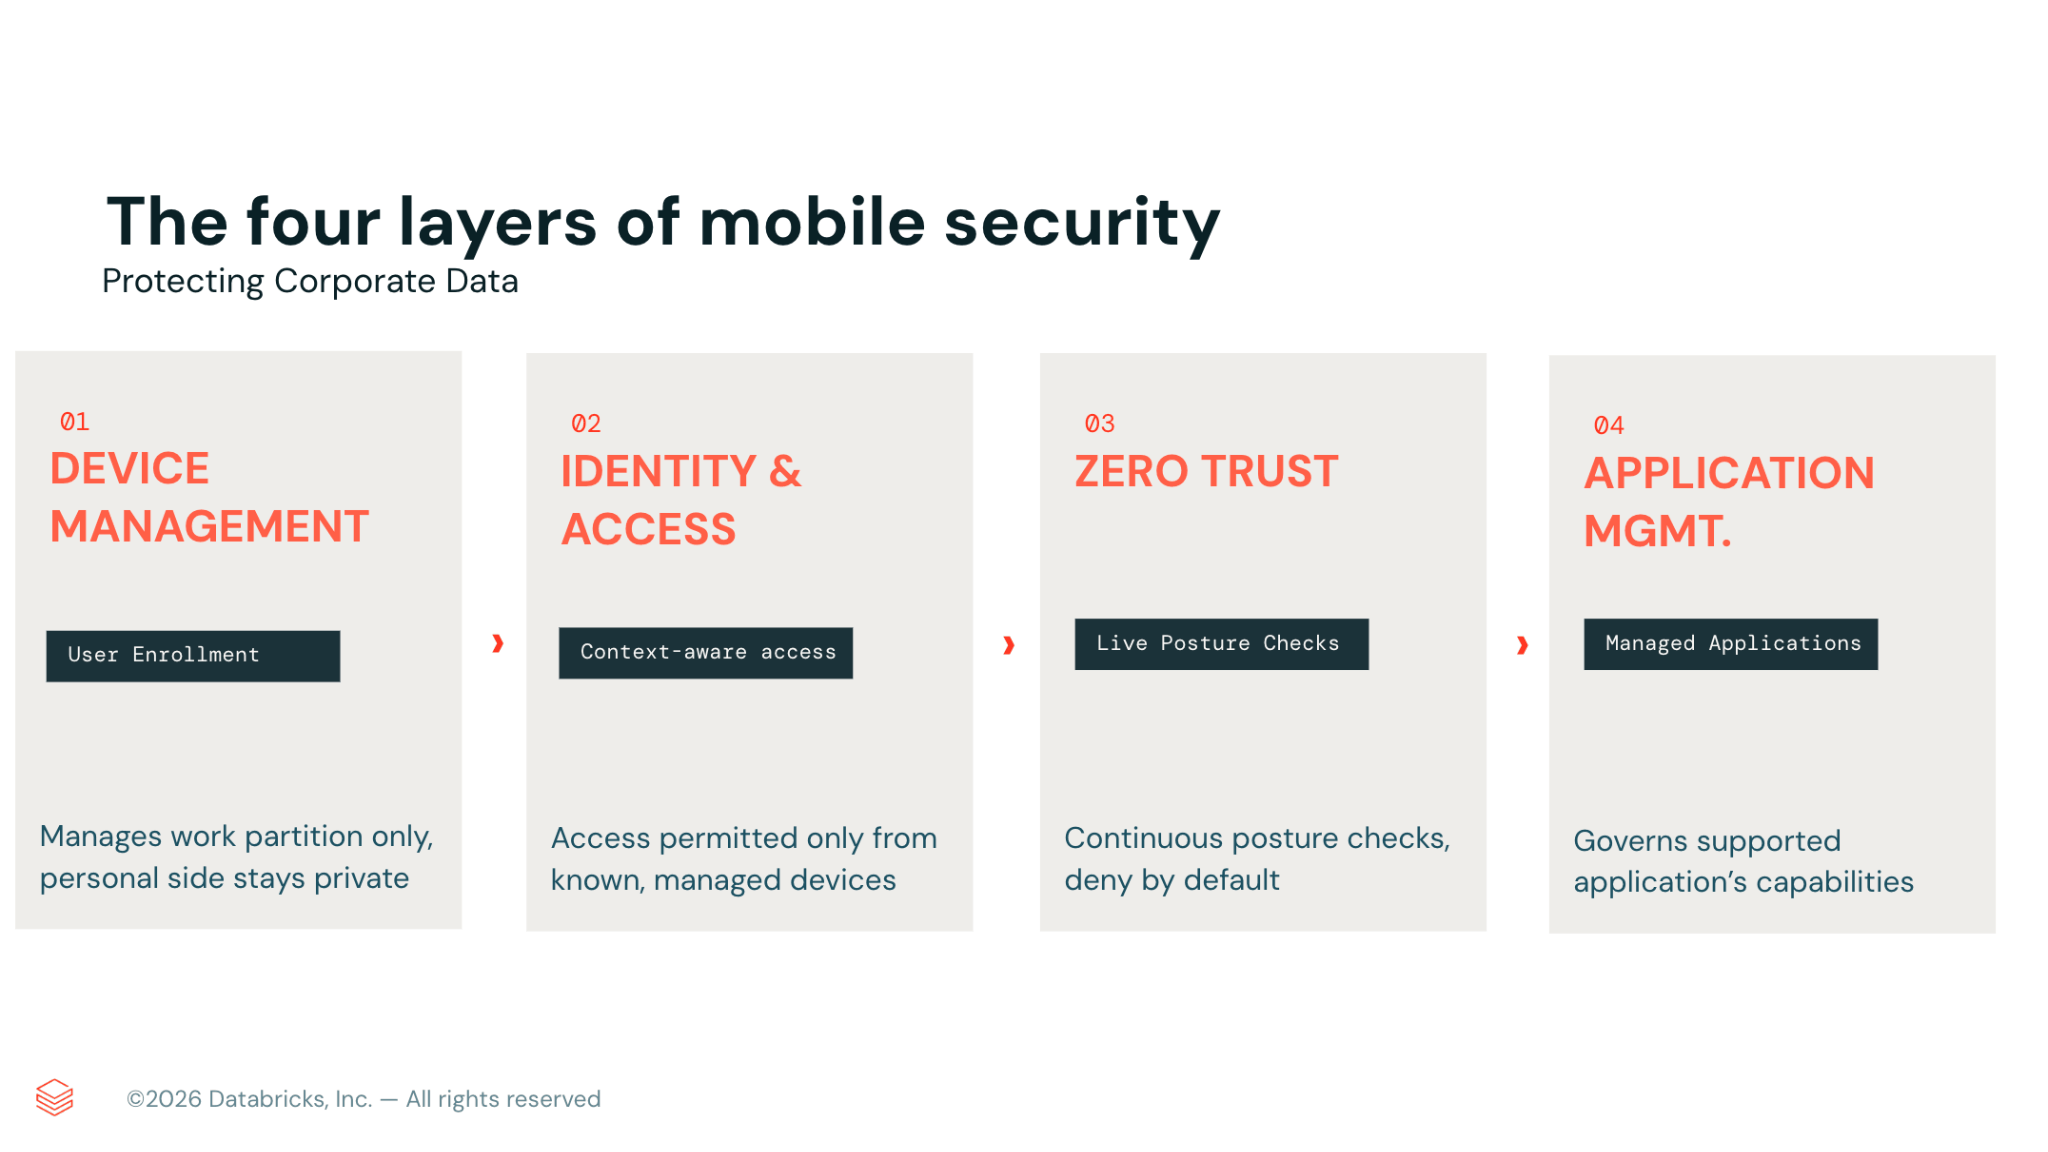
Gestione dei dispositivi
Prima di proteggere un telefono, dobbiamo stabilire un metodo affidabile per installare app, profili di configurazione, certificati e criteri di sicurezza. Questo si ottiene tramite il Mobile Device Management (MDM), il livello fondamentale su cui si basano tutti gli altri componenti.
La decisione più importante per i dispositivi personali riguarda la modalità di registrazione. Utilizziamo l'Account-Driven User Enrollment (ADUE) su iOS, personalizzato per lo scenario "bring your own device". Evitiamo la gestione completa del dispositivo sui telefoni personali. La registrazione dell'utente gestisce solo i componenti legati al lavoro, mai il dispositivo stesso, il che ci impedisce di assumere il controllo o di imporre restrizioni che non abbiamo il diritto di imporre sul telefono personale di qualcuno. Ci sono stati notevoli incidenti di sicurezza in contesti reali in cui l'assenza di funzionalità di cancellazione completa (full wipe) rappresenta un vantaggio importante e aiuta a creare fiducia negli utenti nell'adozione dei controlli di sicurezza mobile.
Durante la registrazione, il telefono stabilisce uno spazio di lavoro separato e crittografato per i dati di lavoro collegati a un'identità aziendale gestita, mentre le app personali, le foto e i messaggi rimangono completamente privati e inaccessibili per noi. Su Android, il Profilo di lavoro offre una separazione altrettanto chiara.
L'MDM viene spesso scambiato per il traguardo finale. In realtà, è solo il punto di partenza. Ci consente di stabilire una base di riferimento, ma non decide chi ottiene l'accesso né verifica se il dispositivo sia affidabile. Queste funzionalità risiedono nei livelli successivi.
Identità e accesso
Una volta stabilita la gestione dei dispositivi, il passo successivo consiste nel determinare l'accesso. L'autenticazione (authN) e i segnali sensibili al contesto fungono da guardiani per ogni risorsa aziendale e sono gestiti tramite il nostro provider di identità.
Nessuna richiesta viene concessa solo in base all'identità. Ogni richiesta viene valutata rispetto a un insieme di segnali che, insieme, decidono se aprire il passaggio. Innanzitutto c'è l'identità, che conferma che l'utente sia chi dichiara di essere, supportata da un'autenticazione a più fattori forte, resistente al phishing e senza password. Poi c'è il dispositivo, che conferma che la richiesta provenga da un telefono noto e gestito anziché da uno non registrato o sconosciuto. Infine, il percorso di rete consente l'accesso solo quando la richiesta arriva tramite il nostro tunnel sicuro. È qui che l'autenticazione si appoggia silenziosamente al livello successivo. Il sistema verifica che le richieste provengano dai nostri indirizzi di rete sicuri, e tali indirizzi sono validi solo finché lo zero trust ritiene il dispositivo integro. Se uno qualsiasi di questi segnali è debole o mancante, l'accesso rimane chiuso.
Per la maggior parte delle organizzazioni, questo è il controllo a più alto impatto che si possa attivare, ed è la prima cosa da applicare. Senza segnali attendibili, nessun accesso.
Zero trust
L'autenticazione determina se l'accesso debba essere concesso, mentre l'implementazione di una soluzione Zero Trust Network Access (ZTNA) valuta lo stato di integrità corrente del dispositivo e ne garantisce l'applicazione in tempo reale, non limitandosi agli eventi di login. Il traffico di lavoro viene instradato attraverso un tunnel sicuro tramite una VPN per singola app, garantendo che il traffico personale rimanga separato. Lo stato di sicurezza (posture) viene valutato continuamente mentre il dispositivo è in uso, non solo all'ingresso. Ad esempio, la nostra policy può identificare automaticamente un sistema operativo (OS) vulnerabile o compromesso e bloccare immediatamente il traffico di quel dispositivo, senza interventi manuali.
Il principio fondamentale è negare l'accesso per impostazione predefinita e consentirlo solo quando vengono soddisfatte condizioni accettabili. Piuttosto che concedere un ampio accesso alla rete, lo ZTNA concede l'accesso solo ad applicazioni specifiche, a condizione che sia l'identità dell'utente sia l'integrità del dispositivo rimangano valide. Se una delle due viene meno, l'accesso decade. Ci concentriamo sulle nostre applicazioni più critiche, dove la verifica continua è più importante.
Gestione delle applicazioni
Quando si distribuisce un'app su un dispositivo mobile, il primo passo consiste nell'installarla come app gestita. Questo garantisce che la copia dell'app sul telefono sia controllata da noi e non sia una versione scaricata autonomamente. Il modo in cui poi proteggiamo i dati aziendali dipende dall'app. A volte, inviamo una configurazione gestita tramite l'MDM, ad esempio impostazioni che limitano i dati all'interno dell'app o preconfigurano l'accesso sicuro. Alcune app includono le proprie funzionalità di gestione aziendale, mentre altre offrono controlli a livello di tenant, come il blocco del copia e incolla al di fuori dell'app, gestiti tramite il servizio anziché tramite il dispositivo. Quando queste misure sono efficaci, i dati aziendali rimangono all'interno di un perimetro sicuro, anche sui dispositivi personali.
La gestione dei dispositivi mobili fornisce l'app, mentre la gestione delle applicazioni ne determina le funzionalità.
Possiamo applicare in modo affidabile la versione gestita di un'app solo quando l'app o il servizio stesso sono compatibili, rifiutandosi di funzionare senza la nostra configurazione gestita o accettando il traffico solo dal nostro tunnel sicuro. Quando un'app non supporta nessuna delle due opzioni, la nostra policy di identità può confermare che il dispositivo è gestito, ma non può dire se la copia specifica in uso sia la nostra o una scaricata direttamente dall'app store. Risolviamo questo problema suddividendo le app in livelli in base alla sensibilità, privilegiando rigorosamente le app che supportano i controlli di mobilità aziendale, indirizzando le app web attraverso un browser gestito dall'azienda in modo che un unico canale controllato copra più servizi contemporaneamente, e richiedendo il supporto per la configurazione gestita o le restrizioni di rete durante la valutazione di nuove applicazioni mobili.
Privacy e trasparenza
Il successo di un programma di sicurezza mobile dipende dalla registrazione dei dipendenti. Anche i controlli più sofisticati sono inutili se il personale percepisce che l'azienda stia monitorando segretamente i propri dispositivi personali, il che porta a una bassa partecipazione. Pertanto, diamo priorità all'esperienza dei dipendenti e alla trasparenza come componenti cruciali.
La nostra base è la completa trasparenza in materia di privacy. Comunichiamo chiaramente, con un linguaggio semplice, a cosa il personale aziendale può e non può accedere e quali azioni può intraprendere sui dispositivi personali. Abbiamo documentato questa policy, l'abbiamo esaminata con i team Legal e Privacy e l'abbiamo resa facilmente accessibile prima della registrazione. La fiducia si costruisce attraverso questo elevato livello di trasparenza.
Tutto questo in pratica
Utilizziamo questo modello per creare e proteggere le nostre app mobili, inclusa l'app mobile Genie, di cui Databricks IT è stato il cliente zero.
Databricks IT collabora strettamente con Engineering anziché agire semplicemente come stakeholder. Lavoriamo al loro fianco, raccomandando controlli aggiuntivi che Genie continua a utilizzare ancora oggi. Genie viene distribuita alla nostra flotta di dispositivi mobili come app gestita, con l'accesso limitato tramite controlli di identità per garantire che solo gli utenti autorizzati su dispositivi gestiti possano utilizzarla. Il traffico viene inviato attraverso il nostro tunnel sicuro per motivi di sicurezza e per controlli regolari dello stato di sicurezza (posture). Poiché i livelli di sicurezza fondamentali erano già attivi, Genie non ha avuto bisogno di una soluzione di sicurezza mobile separata e ha utilizzato invece la nostra infrastruttura esistente.
In qualità di cliente zero, Databricks IT ha avuto l'opportunità di guidare lo sviluppo del prodotto e produrre la documentazione che aiuta i nostri clienti a distribuire l'app. Abbiamo fornito feedback a Engineering sulla registrazione, sui processi di accesso mobile e sul modello di sicurezza necessario per i dispositivi mobili. Questo input continuo contribuisce a plasmare le offerte di Databricks come Genie e Omnigent. Questa partnership rende possibili molte future applicazioni interne e rivolte ai clienti che offrono un'esperienza sicura e mobile-first.
Punti chiave
- Strutturare la strategia mobile a livelli
- Nessun singolo controllo può proteggere completamente i dispositivi mobili. Al contrario, la sicurezza si basa sulla combinazione di gestione dei dispositivi, identità, zero trust e gestione delle app, in modo che ogni livello aggiunga controlli compensativi che culminano in una soluzione olistica.
- Privacy e fiducia degli utenti
- I controlli che proteggono visibilmente i dati personali sono quelli che le persone sono disposte ad accettare, e tale accettazione è ciò che fa funzionare la strategia.
- Conoscere le funzionalità
- Non tutte le app possono essere completamente bloccate su un dispositivo personale. Costruisci la tua strategia attorno a questa realtà, piuttosto che presumere che una policy abbia una portata maggiore di quella effettiva.
Conclusione
Nessun singolo controllo può proteggere un dispositivo personale. La sicurezza dipende invece dalla combinazione di più livelli che lavorano insieme. Inizia con la gestione dei dispositivi mobili, filtra l'accesso in base all'identità e allo stato del dispositivo, esegui controlli continui dello stato di integrità sui segnali vitali e limita i dati a livello di app ove possibile. Implementa questi livelli gradualmente e rispetta sempre la privacy degli utenti, in modo che la sicurezza sia percepita come naturale anziché imposta. Sui dispositivi non di proprietà dell'azienda, la partecipazione attiva e volontaria è ciò che rende efficace la sicurezza.
Iscriviti alla nostra sessione alla JAMF Nation User Conference per saperne di più: https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Visita https://www.databricks.com/trust per saperne di più sulle funzionalità di sicurezza e conformità della nostra piattaforma
(Questo post sul blog è stato tradotto utilizzando strumenti basati sull'intelligenza artificiale) Post originale
Ricevi gli ultimi articoli nella tua casella di posta
Iscriviti al nostro blog e ricevi gli ultimi articoli direttamente nella tua casella di posta.