Sicheres und produktives Arbeiten auf persönlichen Geräten ermöglichen
Sicherung von Unternehmensdaten auf privaten Telefonen, ohne die Privatsphäre der Mitarbeitenden zu beeinträchtigen
von Steven Angle und Brian Schaffner
- Wie Databricks Unternehmensdaten auf persönlichen Geräten schützt und gleichzeitig die Privatsphäre der Mitarbeitenden wahrt und das Vertrauen der Nutzenden stärkt.
- Eine mehrschichtige mobile Sicherheitsstrategie, die Geräteverwaltung, Identität und Zugriff, Zero Trust und Anwendungsverwaltung umfasst.
- Ein praktisches Beispiel für die Anwendung der Strategie auf die Genie-Mobil-App und die Partnerschaft mit dem Engineering-Team als „Customer Zero“.
Bei Databricks IT ist es unsere Vision, Menschen in die Lage zu versetzen, von überall aus zu arbeiten, ohne die Unternehmensdaten zu gefährden. Auf Mobilgeräten hat sich der Fokus vom bloßen Abrufen von E-Mails hin zum produktiven Arbeiten verlagert. Mitarbeiter nutzen Slack, genehmigen Anfragen und greifen auf ihren persönlichen Telefonen auf interne Apps zu – und sie erwarten, dass es einfach „funktioniert“. Darüber hinaus hat die Verbreitung von KI-Agenten und Tools wie Genie, Omnigent und Claude Code die Arbeitsweise verändert. Es besteht der wachsende Wunsch, Desktop-Sitzungen unterwegs auf das Smartphone zu verlagern, um konzentriertes Arbeiten und den Kontext nicht zu verlieren. Mobiles BYOD macht das schwieriger, da Berufs- und Privatleben auf demselben Gerät stattfinden. Ein privates Smartphone unterscheidet sich von einem Firmen-Laptop. Wir als Databricks besitzen es nicht, bestimmter Zugriff kann nicht eingeschränkt werden und wir haben kein Recht, uns die Inhalte anzusehen. Die Herausforderung, die wir lösen wollten, war leicht zu formulieren, aber schwer umzusetzen: Unternehmensdaten auf Geräten zu schützen, die uns nicht gehören, ohne jemals die Privatsphäre der Nutzer zu verletzen.
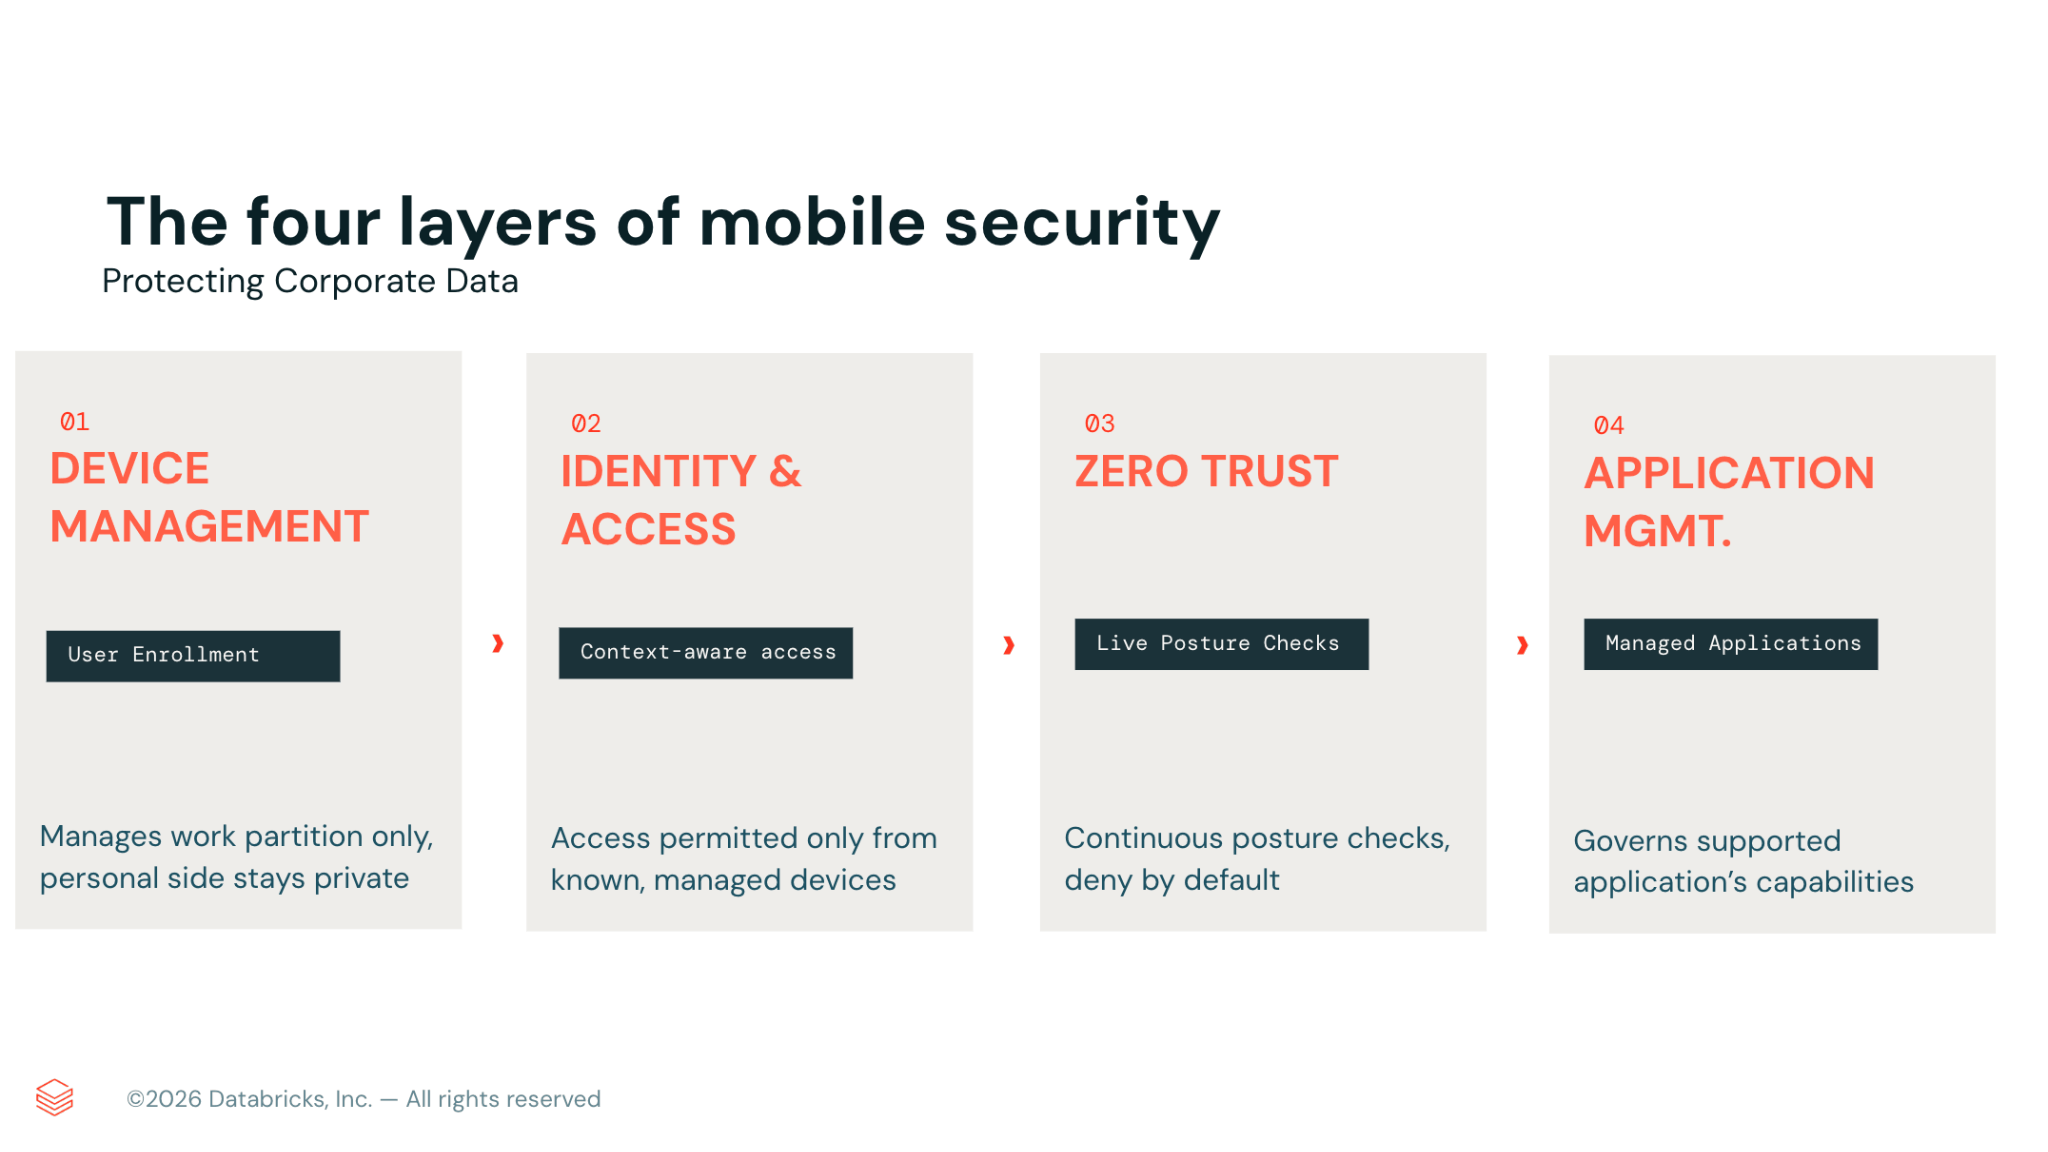
Dieser Beitrag zeigt, wie wir das Thema mobile Sicherheit intern angehen. Statt uns auf nur ein Produkt zu konzentrieren, besteht unser Ansatz aus vier Ebenen, die jeweils einen bestimmten Zweck erfüllen: Geräteverwaltung, Authentifizierung, Zero Trust und Anwendungsverwaltung.
Geräteverwaltung
Bevor wir ein Smartphone absichern, müssen wir eine vertrauenswürdige Methode zur Installation von Apps, Konfigurationsprofilen, Zertifikaten und Sicherheitsrichtlinien etablieren. Dies wird durch Mobile Device Management (MDM) erreicht, die Basisschicht, auf der alle anderen Komponenten aufbauen.
Die wichtigste Entscheidung bei privaten Geräten ist, wie sie registriert werden. Wir nutzen Account-Driven User Enrollment (ADUE) auf iOS, das speziell auf das „Bring Your Own Device“-Szenario zugeschnitten ist. Wir vermeiden eine vollständige Geräteverwaltung auf privaten Telefonen. Die Benutzerregistrierung verwaltet nur die arbeitsbezogenen Komponenten, niemals das Gerät selbst. Dies verhindert, dass wir die Kontrolle übernehmen oder Einschränkungen auferlegen, die uns auf dem privaten Telefon von jemandem nichts angehen. Es gab in der Praxis bemerkenswerte Sicherheitsvorfälle, bei denen das Fehlen von Funktionen zur vollständigen Löschung ein großer Vorteil war und dazu beigetragen hat, das Vertrauen der Nutzer in die Einführung von mobilen Sicherheitskontrollen zu stärken.
Während der Registrierung richtet das Telefon einen separaten, verschlüsselten Arbeitsbereich für Arbeitsdaten ein, der mit einer verwalteten Unternehmensidentität verknüpft ist, während private Apps, Fotos und Nachrichten vollständig privat und für uns unzugänglich bleiben. Unter Android bietet das Arbeitsprofil eine vergleichbar klare Trennung.
MDM wird oft fälschlicherweise als das Endziel angesehen. In Wirklichkeit ist es nur der Ausgangspunkt. Es ermöglicht uns, eine Ausgangsbasis zu schaffen, entscheidet aber nicht darüber, wer Zugriff erhält, und prüft auch nicht, ob das Gerät vertrauenswürdig ist. Diese Funktionen liegen in den nachfolgenden Schichten.
Identität und Zugriff
Sobald die Geräteverwaltung eingerichtet ist, besteht der nächste Schritt darin, den Zugriff zu regeln. Authentifizierung (authN) und kontextabhängige Signale fungieren als Gatekeeper für jede Unternehmensressource und werden über unseren Identitätsanbieter verwaltet.
Keine Anfrage wird allein aufgrund der Identität bewilligt. Jede Anfrage wird mit einer Reihe von Signalen abgeglichen, die gemeinsam darüber entscheiden, ob sich das Tor öffnet. Zuerst kommt die Identität, die bestätigt, dass der Nutzer derjenige ist, für den er sich ausgibt, gestützt auf eine starke, Phishing-resistente, passwortlose Multi-Faktor-Authentifizierung. Als Nächstes folgt das Gerät, um zu bestätigen, dass die Anfrage von einem bekannten und verwalteten Telefon stammt und nicht von einem unregistrierten oder unbekannten. Schließlich erlaubt der Netzwerkpfad den Zugriff nur, wenn die Anfrage über unseren vertrauenswürdigen Tunnel eingeht. Hier stützt sich die Authentifizierung im Stillen auf die nächste Schicht. Das Tor überprüft, ob die Anfragen von unseren sicheren Netzwerkadressen kommen, und diese Adressen sind nur so lange gültig, wie Zero Trust das Gerät als sicher eingestuft hat. Wenn eines dieser Signale schwach ist oder fehlt, bleibt das Tor geschlossen.
Für die meisten Unternehmen ist dies die wirkungsvollste Kontrollmaßnahme, die man aktivieren kann, und es ist genau richtig, diese zuerst durchzusetzen. Keine vertrauenswürdigen Signale, kein Zugriff.
Zero Trust
Die Authentifizierung bestimmt, ob Zugriff gewährt werden soll, während die Implementierung einer Zero Trust Network Access (ZTNA)-Lösung den aktuellen Zustand des Geräts bewertet und eine Durchsetzung in Echtzeit bietet, die nicht auf Anmeldeereignisse beschränkt ist. Der arbeitsbezogene Datenverkehr wird über ein App-basiertes VPN durch einen sicheren Tunnel geleitet, wodurch sichergestellt wird, dass der private Datenverkehr getrennt bleibt. Der Sicherheitsstatus wird kontinuierlich während der Nutzung des Geräts bewertet, nicht nur einmal an der Tür. Beispielsweise kann unsere Richtlinie automatisch ein gefährdetes oder kompromittiertes OS erkennen und den Datenverkehr dieses Geräts sofort und ohne manuelles Eingreifen blockieren.
Das Grundprinzip besteht darin, den Zugriff auf Standardeinstellungen zu verweigern und ihn nur dann zu gestatten, wenn akzeptable Bedingungen erfüllt sind. Anstatt einen breiten Netzwerkzugriff zu gewähren, erlaubt ZTNA den Zugriff nur auf bestimmte Anwendungen, solange sowohl die Identität des Nutzers als auch der Sicherheitsstatus des Geräts gültig sind. Wenn eines von beiden nachlässt, wird der Zugriff entzogen. Wir konzentrieren uns auf unsere kritischsten Anwendungen, bei denen eine kontinuierliche Überprüfung am wichtigsten ist.
Anwendungsverwaltung
Bei der Bereitstellung einer App auf einem Mobilgerät besteht der erste Schritt darin, sie als verwaltete App zu installieren. Dies stellt sicher, dass die Kopie der App auf dem Telefon von uns kontrolliert wird und es sich nicht um eine selbst heruntergeladene Version handelt. Wie wir die Unternehmensdaten dann sichern, hängt von der App ab. Manchmal übertragen wir eine verwaltete Konfiguration über das MDM, wie z. B. Einstellungen, die Daten auf die App beschränken oder eine sichere Anmeldung vorkonfigurieren. Einige Apps enthalten eigene Funktionen für die Unternehmensverwaltung, während andere Kontrollen auf Mandantenebene bieten, wie z. B. das Blockieren von Kopieren und Einfügen außerhalb der App, was eher über den Dienst als über das Gerät verwaltet wird. Wenn dies wirksam ist, bleiben Unternehmensdaten auch auf privaten Geräten innerhalb einer sicheren Grenze.
Das Mobile Device Management stellt die App bereit, während die Anwendungsverwaltung deren Funktionen bestimmt.
Wir können die verwaltete Version einer App nur dann zuverlässig durchsetzen, wenn die App oder der Dienst selbst kompatibel ist – entweder indem die Ausführung ohne unsere verwaltete Konfiguration verweigert wird oder indem Datenverkehr nur aus unserem sicheren Tunnel akzeptiert wird. Wenn eine App beides nicht unterstützt, kann unsere Identitätsrichtlinie zwar bestätigen, dass das Gerät verwaltet wird, aber sie kann nicht erkennen, ob es sich bei der verwendeten Kopie um unsere Version oder um eine direkt aus dem App Store heruntergeladene handelt. Wir lösen dies, indem wir Apps nach Sensibilität abstufen, Apps, die Enterprise-Mobility-Kontrollen unterstützen, strikt bevorzugen, Web-Apps über einen vom Unternehmen verwalteten Browser steuern, sodass ein einziger kontrollierter Kanal viele Dienste auf einmal abdeckt, und bei der Bewertung neuer mobiler Anwendungen die Unterstützung für verwaltete Konfigurationen oder Netzwerkeinschränkungen voraussetzen.
Datenschutz und Transparenz
Der Erfolg eines mobilen Sicherheitsprogramms hängt von der Registrierung der Mitarbeiter ab. Selbst die ausgefeiltesten Kontrollen sind nutzlos, wenn die Mitarbeiter das Gefühl haben, dass das Unternehmen ihre privaten Geräte heimlich überwacht, was zu einer geringen Beteiligung führt. Daher legen wir großen Wert auf die Mitarbeitererfahrung und Transparenz als entscheidende Komponenten.
Unsere Grundlage ist die vollständige Transparenz in Bezug auf den Datenschutz. Wir kommunizieren klar und in verständlicher Sprache, worauf die Mitarbeiter des Unternehmens zugreifen können und worauf nicht und welche Maßnahmen sie auf privaten Geräten ergreifen können. Wir haben diese Richtlinie dokumentiert, sie mit den Rechts- und Datenschutzteams abgestimmt und sie vor der Registrierung leicht zugänglich gemacht. Vertrauen wird durch dieses hohe Maß an Transparenz aufgebaut.
Das Ganze in der Praxis
Wir nutzen dieses Modell, um unsere eigenen mobilen Apps zu entwickeln und abzusichern – einschließlich der mobilen App Genie, bei der Databricks IT der erste interne Kunde („Customer Zero“) war.
Databricks IT arbeitet eng mit der Entwicklungsabteilung (Engineering) zusammen, anstatt nur als Stakeholder aufzutreten. Wir arbeiten Seite an Seite mit ihnen und empfehlen zusätzliche Kontrollen, die Genie bis heute nutzt. Genie wird auf unserer mobilen Geräteflotte als verwaltete App bereitgestellt, wobei der Zugriff durch Identitätskontrollen eingeschränkt ist, um sicherzustellen, dass nur autorisierte Benutzer auf verwalteten Geräten sie nutzen können. Der Datenverkehr wird aus Sicherheitsgründen und für regelmäßige Statusprüfungen durch unseren sicheren Tunnel geleitet. Da die grundlegenden Sicherheitsschichten bereits vorhanden waren, benötigte Genie keine separate mobile Sicherheitslösung, sondern nutzte stattdessen unsere bestehende Infrastruktur.
Als Customer Zero hatte Databricks IT die Möglichkeit, die Produktentwicklung zu begleiten und Dokumentationen zu erstellen, die unseren Kunden bei der Bereitstellung der App helfen. Wir haben der Entwicklungsabteilung Feedback zu Registrierungs- und mobilen Zugriffsprozessen sowie zum erforderlichen Sicherheitsmodell für Mobilgeräte gegeben. Dieser kontinuierliche Input trägt dazu bei, Databricks-Angebote wie Genie und Omnigent zu gestalten. Diese Partnerschaft ermöglicht viele zukünftige interne und kundenorientierte Anwendungen, die ein sicheres, mobiles Nutzererlebnis („Mobile-First“) bieten.
Wichtigste Erkenntnisse
- Mehrschichtige Mobilstrategie
- Keine einzelne Kontrollmaßnahme kann Mobilgeräte vollständig absichern. Stattdessen basiert die Sicherheit auf der Kombination von Geräteverwaltung, Identität, Zero Trust und App-Verwaltung, sodass jede Schicht kompensierende Kontrollen hinzufügt, die sich zu einer ganzheitlichen Lösung ergänzen.
- Datenschutz und Vertrauen der Nutzer
- Die Kontrollen, die persönliche Daten sichtbar schützen, sind diejenigen, die die Menschen bereit sind zu akzeptieren – und diese Akzeptanz ist es, die die Strategie erfolgreich macht.
- Die Möglichkeiten kennen
- Nicht jede App kann auf einem privaten Gerät vollständig gesperrt werden. Richten Sie Ihre Strategie an dieser Realität aus, anstatt davon auszugehen, dass eine Richtlinie weiter reicht, als es tatsächlich der Fall ist.
Fazit
Keine einzelne Sicherheitsmaßnahme kann ein persönliches Gerät absichern. Stattdessen basiert Sicherheit auf dem Zusammenspiel mehrerer Ebenen. Beginnen Sie mit Mobile Device Management, steuern Sie den Zugriff über Identität und Gerätestatus, führen Sie kontinuierliche Integritätsprüfungen wichtiger Signale durch und kapseln Sie Daten nach Möglichkeit auf App-Ebene ab. Führen Sie diese Ebenen schrittweise ein und respektieren Sie stets die Privatsphäre der Nutzenden, damit sich Sicherheit natürlich anfühlt und nicht aufgezwungen wirkt. Bei Geräten, die sich nicht im Besitz des Unternehmens befinden, ist die freiwillige Teilnahme der Schlüssel zu effektiver Sicherheit.
Registrieren Sie sich für unsere Session auf der JAMF Nation User Conference, um mehr zu erfahren: https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Bitte besuchen Sie https://www.databricks.com/trust, um mehr über die Sicherheits- und Compliance-Funktionen unserer Plattform zu erfahren
(Dieser Blogbeitrag wurde mit KI-gestützten Tools übersetzt.) Originalbeitrag
Erhalten Sie die neuesten Beiträge in Ihrem Posteingang
Abonnieren Sie unseren Blog und erhalten Sie die neuesten Beiträge direkt in Ihren Posteingang.